Trend Micro Deep Security™ & Workload Security
Fiziksel, Sanal, Çoklu Bulut ve Konteyner İş Yükleri İçin Hibrit Sunucu Koruması
Veri merkezinizdeki VMware vSphere ve Hyper-V ortamlarından AWS, Azure, Google Cloud sanal sunucularına ve konteyner altyapılarına kadar tüm iş yüklerinizi koruyun. Sanal yama (Virtual Patching / IPS), kötü amaçlı yazılım önleme, dosya bütünlüğü izleme (FIM) ve regülasyon uyumluluğunu tek hafif ajan veya ajansız (agentless) mimariyle yönetin.
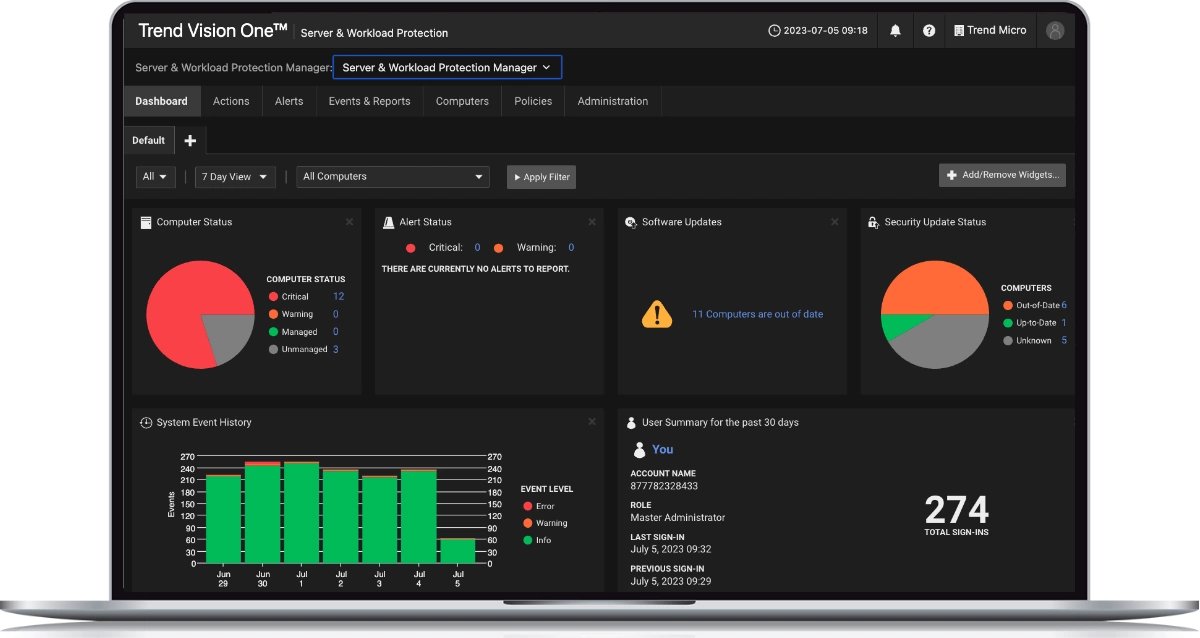
▲ Trend Vision One™ Server & Workload Protection Konsolu: Sunucu Durumu, Zafiyet Alarmları ve Çoklu Bulut Yönetimi
Rakamlarla Trend Micro Hibrit İş Yükü Koruması
Bağımsız analistler, global laboratuvar testleri ve binlerce kurumsal veri merkezi dağıtımıyla kanıtlanmış operasyonel üstünlük.
IDC Pazar Lideri
IDC Worldwide Cloud Workload Security raporlarında %16'yı aşan pazar payıyla en yakın rakibinin iki katı büyüklükle üst üste pazar lideri.
Aktif Sanal Yama Kuralı
Trend Micro Zero Day Initiative (ZDI) istihbaratıyla yamalanmamış işletim sistemlerini ve 100+ kurumsal uygulamayı sıfır gün açıklarına karşı anında korur.
Yönetim Zamanı Tasarrufu
Otomatik sunucu keşfi, dinamik etiketleme ve merkezi ilke dağıtımı ile sistem yöneticilerinin ve SecOps ekiplerinin operasyonel yükünü hafifletir.
Regülasyon Hazırlığı
PCI-DSS, HIPAA, NIST, ISO 27001 ve KVKK denetimleri için gerekli FIM, IPS, log denetimi ve güvenlik duvarı kontrollerini tek çatı altında sunar.
Veri Merkezinden Çoklu Buluta: 3 Aşamalı Güvenlik Döngüsü
Karmaşık hibrit altyapılarda kör noktaları ortadan kaldıran, operasyonları kesintiye uğratmadan tam koruma sağlayan akıllı yaklaşım.
Dinamik İş Yükü Keşfi
VMware vCenter, AWS, Microsoft Azure ve Google Cloud hesaplarınızla entegre olarak yeni başlatılan sanal sunucuları, konteyner düğümlerini ve bulut örneklerini otomatik keşfeder. Korunmasız hiçbir sistemin ağda kalmasına izin vermez.
Sanal Yama (Virtual Patching)
Üretici resmi yama yayınlamadan önce veya sunucuların yeniden başlatılmasının (reboot) mümkün olmadığı kritik üretim saatlerinde, güvenlik açıklarını ağ seviyesinde kalkanlar. Acil yama geçme stresini ve iş kesintilerini ortadan kaldırır.
Sürekli Bütünlük & Görünürlük
Kritik işletim sistemi dosyalarında, kayıt defterlerinde ve konfigürasyonlarda meydana gelen yetkisiz değişiklikleri anlık olarak yakalar (FIM). Şüpheli logları SIEM ve SOC sistemlerine aktararak gelişmiş tehditleri hızla izole eder.
Sunucularınız İçin 9 Katmanlı Bütünleşik Koruma
Ağ güvenliğinden sistem bütünlüğüne, kötü amaçlı yazılım engellemeden uyumluluk denetimine kadar tek bir hafif ajanla sunulan zengin yetenek seti.
Saldırı Önleme & Sanal Yama (IPS)
İşletim sistemi ve 100'den fazla kurumsal uygulama için 9.000+ zafiyet kuralı. Bilinen ve sıfır gün açıklarını resmi yama uygulanana kadar ağ katmanında kalkanlar.
Anti-Malware & Davranış Analitiği
İmza tabanlı koruma, makine öğrenimi ve gelişmiş davranış analitiğiyle fidye yazılımları, trojanlar ve sunucuları hedef alan gelişmiş kalıcı tehditleri (APT) engeller.
Dosya Bütünlüğü İzleme (FIM)
Kritik sistem dosyaları, ikili kodlar (binaries), kayıt defterleri ve konfigürasyonlardaki yetkisiz değişiklikleri izler; PCI-DSS ve KVKK uyumluluk şartlarını karşılar.
Günlük İnceleme (Log Inspection)
İşletim sistemi ve uygulama günlüklerini gerçek zamanlı ayrıştırarak şüpheli oturum açma denemelerini, yetki yükseltme hareketlerini ve politika ihlallerini raporlar.
Durumsal Güvenlik Duvarı (Stateful Firewall)
Sunucular arasındaki Doğu-Batı (East-West) ve Kuzey-Güney trafiğini kontrol eder; port taramalarını, DoS ataklarını ve iç ağ sızma girişimlerini sınırlar.
Uygulama Kontrolü (Application Control)
Sunucu üzerinde yalnızca onaylı ve güvenilir yazılımların çalışmasına izin verir. Yetkisiz kod yürütmelerini, komut dosyası suistimallerini ve bilinmeyen ikilileri engeller.
VMware vSphere Ajansız Koruma
VMware vSphere ve NSX ortamlarında sanal makinelerin üzerine ajan kurmadan, hipervizör katmanında hafif, yüksek performanslı ve "fırtınasız" (AV Storm-free) koruma sağlar.
Konteyner & K8s Çalışma Zamanı Güvenliği
Docker ve Kubernetes worker node'larını korur; konteynerler arası ağ izolasyonu, çalışma zamanı zafiyet kalkanı ve pod düzeyinde güvenlik denetimi sunar.
Çoklu Bulut API & Otomasyon Entegrasyonu
AWS, Azure, GCP API entegrasyonu; Terraform, Ansible, Chef, Puppet ve CI/CD hatlarıyla uyumlu REST API desteği ile güvenlik ilkelerini kod gibi yönetmenizi sağlar.
Kurumsal İhtiyacınıza En Uygun Dağıtım Modelini Seçin
İster tamamen izole yerel veri merkezinizde barındırın, ister bulut yerel SaaS olarak sıfır bakım maliyetiyle kullanın.
Deep Security Software
Kendi veri merkezinizde, özel sunucularınızda barındırılan ve internete kapalı (air-gapped) ortamlara tam uyumlu yazılım çözümü.
- ✓ Kendi sunucularınızda tam veri ve yönetim egemenliği
- ✓ İnternet erişimi kısıtlı veya izole (air-gapped) ağ desteği
- ✓ VMware vSphere & NSX ile ajansız (agentless) mimari
- ✓ Sanal yama (IPS), FIM, Log denetimi ve güvenlik duvarı
- ✓ Yerel SIEM/SOAR sistemleriyle doğrudan entegrasyon
Cloud One Workload Security
Trend Micro tarafından barındırılan, sıfır yönetim sunucusu gerektiren, dakikalar içinde devreye alınan bulut yerel SaaS modeli.
- ✓ Sıfır yönetim altyapısı maliyeti (SaaS konsol)
- ✓ AWS, Microsoft Azure ve Google Cloud otomatik hesap keşfi
- ✓ Otomatik güncelleme, kesintisiz 7/24 yüksek erişilebilirlik
- ✓ 9.200+ kural ile otomatik sanal yama ve IPS koruması
- ✓ PCI-DSS, HIPAA, KVKK ve ISO 27001 raporlama şablonları
- ✓ Modern konteyner ve Kubernetes worker node koruması
Trend Vision One™ Workload
Sunucu güvenliğini uç nokta, e-posta, ağ ve kimlik katmanlarıyla birleştiren yeni nesil kurumsal XDR ve risk yönetimi platformu.
- ✓ Sunucu olaylarını e-posta ve ağ verileriyle XDR korelasyonu
- ✓ Sürekli Saldırı Yüzeyi Risk Yönetimi (ASRM) puanlaması
- ✓ Gelişmiş tehdit avcılığı ve MITRE ATT&CK eşleştirmesi
- ✓ Otomatik izleme, adli analiz (forensics) ve geri alma
- ✓ Hibrit iş yükü güvenliğine tam entegre operasyon merkezi
| Özellik / Yetenek | Deep Security (On-Prem) | Cloud One (SaaS) | Vision One (XDR) |
|---|---|---|---|
| Yönetim Altyapısı | Müşteri Veri Merkezi | Bulut Yerel SaaS | Birleşik Bulut Platformu |
| Sanal Yama (Virtual Patching / IPS) | ✓ | ✓ | ✓ |
| Dosya Bütünlüğü İzleme (FIM) & Log Denetimi | ✓ | ✓ | ✓ |
| VMware vSphere & NSX Ajansız (Agentless) Mod | ✓ | ✓ | ✓ |
| Çoklu Bulut Otomasyonu (AWS / Azure / GCP) | ✓ | ✓ | ✓ |
| Konteyner ve Kubernetes Düğüm Güvenliği | ✓ | ✓ | ✓ |
| Çapraz Katmanlı XDR Korelasyonu & Tehdit Avcılığı | — | — | ✓ |
| İnternete Kapalı (Air-Gapped) Ortam Desteği | ✓ | — | — |
| Sıfır Sunucu Bakımı & Otomatik Güncelleme | — | ✓ | ✓ |
Sektör Otoritelerinin Tercihi: Trend Micro
Global araştırma kuruluşları, Trend Micro'nun bulut iş yükü ve sunucu güvenliği liderliğini düzenli olarak tescil etmektedir.
IDC MarketScape
Dünya genelinde bulut iş yükü güvenliğinde (CWS) açık ara 1 numara pazar payı lideri.
Gartner Magic Quadrant
Uç Nokta ve İş Yükü Koruma Platformlarında 20 yıl üst üste 'Lider' vizyon ve yetenek tescili.
MITRE Engenuity
Gelişmiş sunucu saldırılarını ve yatay ilerleme (lateral movement) tekniklerini %100 tespit ve engelleme.
Forrester Wave
Kurumsal iş yükü güvenliği, hibrit bulut otomasyonu ve XDR entegrasyonunda güçlü değerlendirme skoru.
Deep Security & Workload Security Sıkça Sorulan Sorular
Sunucu koruması, sanal yama, hipervizör performansı ve lisanslama hakkında kurumsal sorularınızın yanıtları.
Trend Micro Sunucu & Bulut Güvenliği ile İş Yüklerinizi Koruyun
Veri merkeziniz ve bulut mimariniz için en uygun Deep Security veya Cloud One modelini belirlemek, ücretsiz demo talebinde bulunmak ve özel kurumsal teklif almak için uzmanlarımızla iletişime geçin.
Demo ve Teklif İsteyin →