Trend Micro™ Deep Discovery™ Inspector
Ağınızın her yerindeki hedefli saldırıları ve fidye yazılımlarını 360 derece tespit edin.
Geleneksel güvenlik duvarlarını ve uç nokta korumalarını sessizce atlatarak aylarca ağınızda gizlenen gelişmiş kalıcı tehditleri (APT), sıfırıncı gün açıklarını ve yanal hareketleri açığa çıkarın. Deep Discovery™ Inspector (DDI); tüm fiziksel, sanal, kuzey-güney ve doğu-batı trafiğinizi 100'den fazla protokolde kesintisiz denetleyen sektörel referanslı Ağ Tehdidi Algılama ve Yanıtı (NDR) platformudur.
Ağdaki Kör Noktaları Yok Edin. Tehditleri Kaynağında Durdurun.
Ağ geçidi kontrollerini aşmayı başaran modern saldırganlar doğrudan kurum içi sunucuları ve istemcileri hedefler. DDI ile reaktif log incelemelerinden proaktif ağ istihbaratına geçin.
360 Derece Görünürlük
Kuzey-güney çevre trafiğinin yanı sıra doğu-batı iç ağ segmentasyonunu ve VLAN'lar arası veri akışını izleyin. Ajan yüklenemeyen IoT/OT cihazlar ve yönetilmeyen sistemler dahil tüm varlıkları anında görün.
Çok Katmanlı Davranış Analizi
100'den fazla ağ protokolünü derinlemesine inceler; özel sandbox patlatma, sezgisel analiz, kural motorları ve makine öğrenimi ile gelişmiş sıfır gün açıklarını ve zararlı C&C tünellerini saniyeler içinde teşhis eder.
Otomatik Yanıt & XDR
Trend Vision One™ ve Connected Threat Defense (CTD) ekosistemiyle tespit edilen yeni IoC'leri (zararlı IP, URL, Hash) güvenlik duvarlarına, e-posta filtrelerine ve uç noktalara anında dağıtarak tam kurumsal bağışıklık sağlar.
Rakipsiz Ağ Tehdit Algılama Kapasitesi
Bağımsız test kuruluşları ve kurumsal altyapılarda kanıtlanmış operasyonel üstünlük ve tespit doğruluğu:
Tüm Port & 100+ Protokol
Sadece web ve e-posta portlarını değil, ağdaki tüm portları ve yüzlerce özel protokolü kör noktasız denetler.
Yüksek Trafik İnceleme
Fiziksel ve sanal kümeleme (clustering) mimarisiyle sıfır paket kaybı ile kurumsal omurga hatlarını kesintisiz izler.
Erken Sıfır Gün Koruması
Zero Day Initiative™ (ZDI) istihbaratı sayesinde resmi güvenlik yamalarından ortalama 96 gün önce zafiyetleri yakalar.
Ağ Kesintisi & Gecikme
Pasif TAP ve SPAN portları üzerinden hat dışı (out-of-band) çalıştığından ağ hızına ve iş sürekliliğine sıfır etki eder.
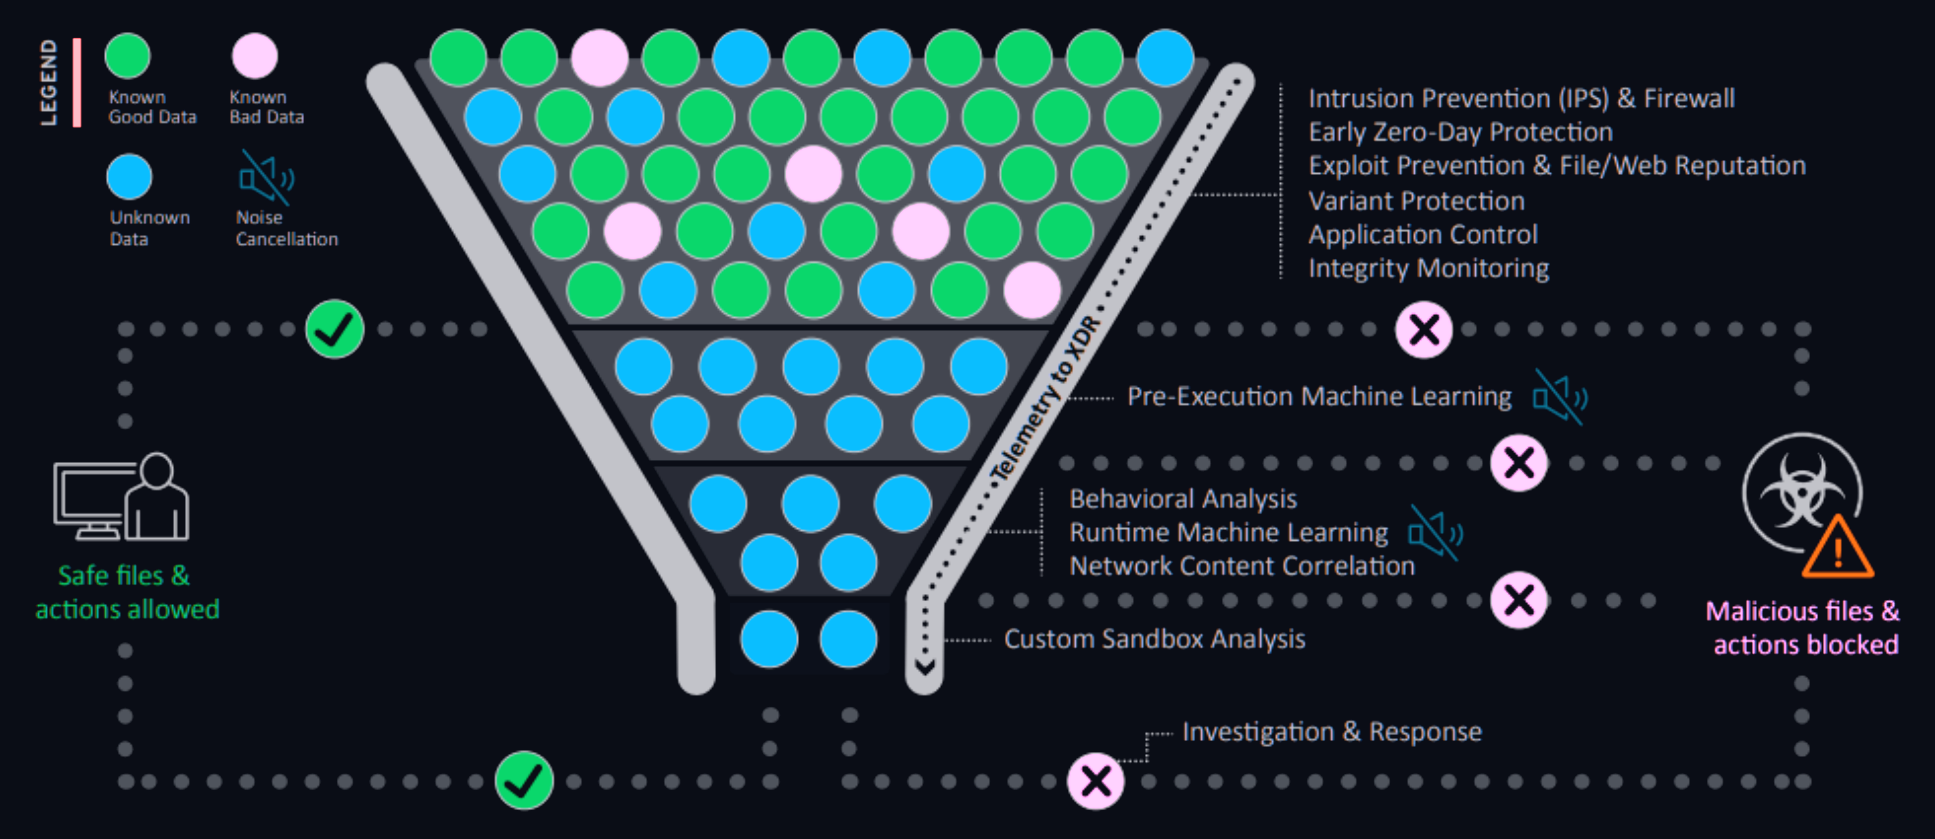
Ağ Tehditlerine Karşı Derinlemesine Savunma Mimarisi
Saldırganların keşif, ilk sızma, yanal hareket ve veri sızdırma adımlarının tamamını engelleyen üç stratejik yetenek sütunu.
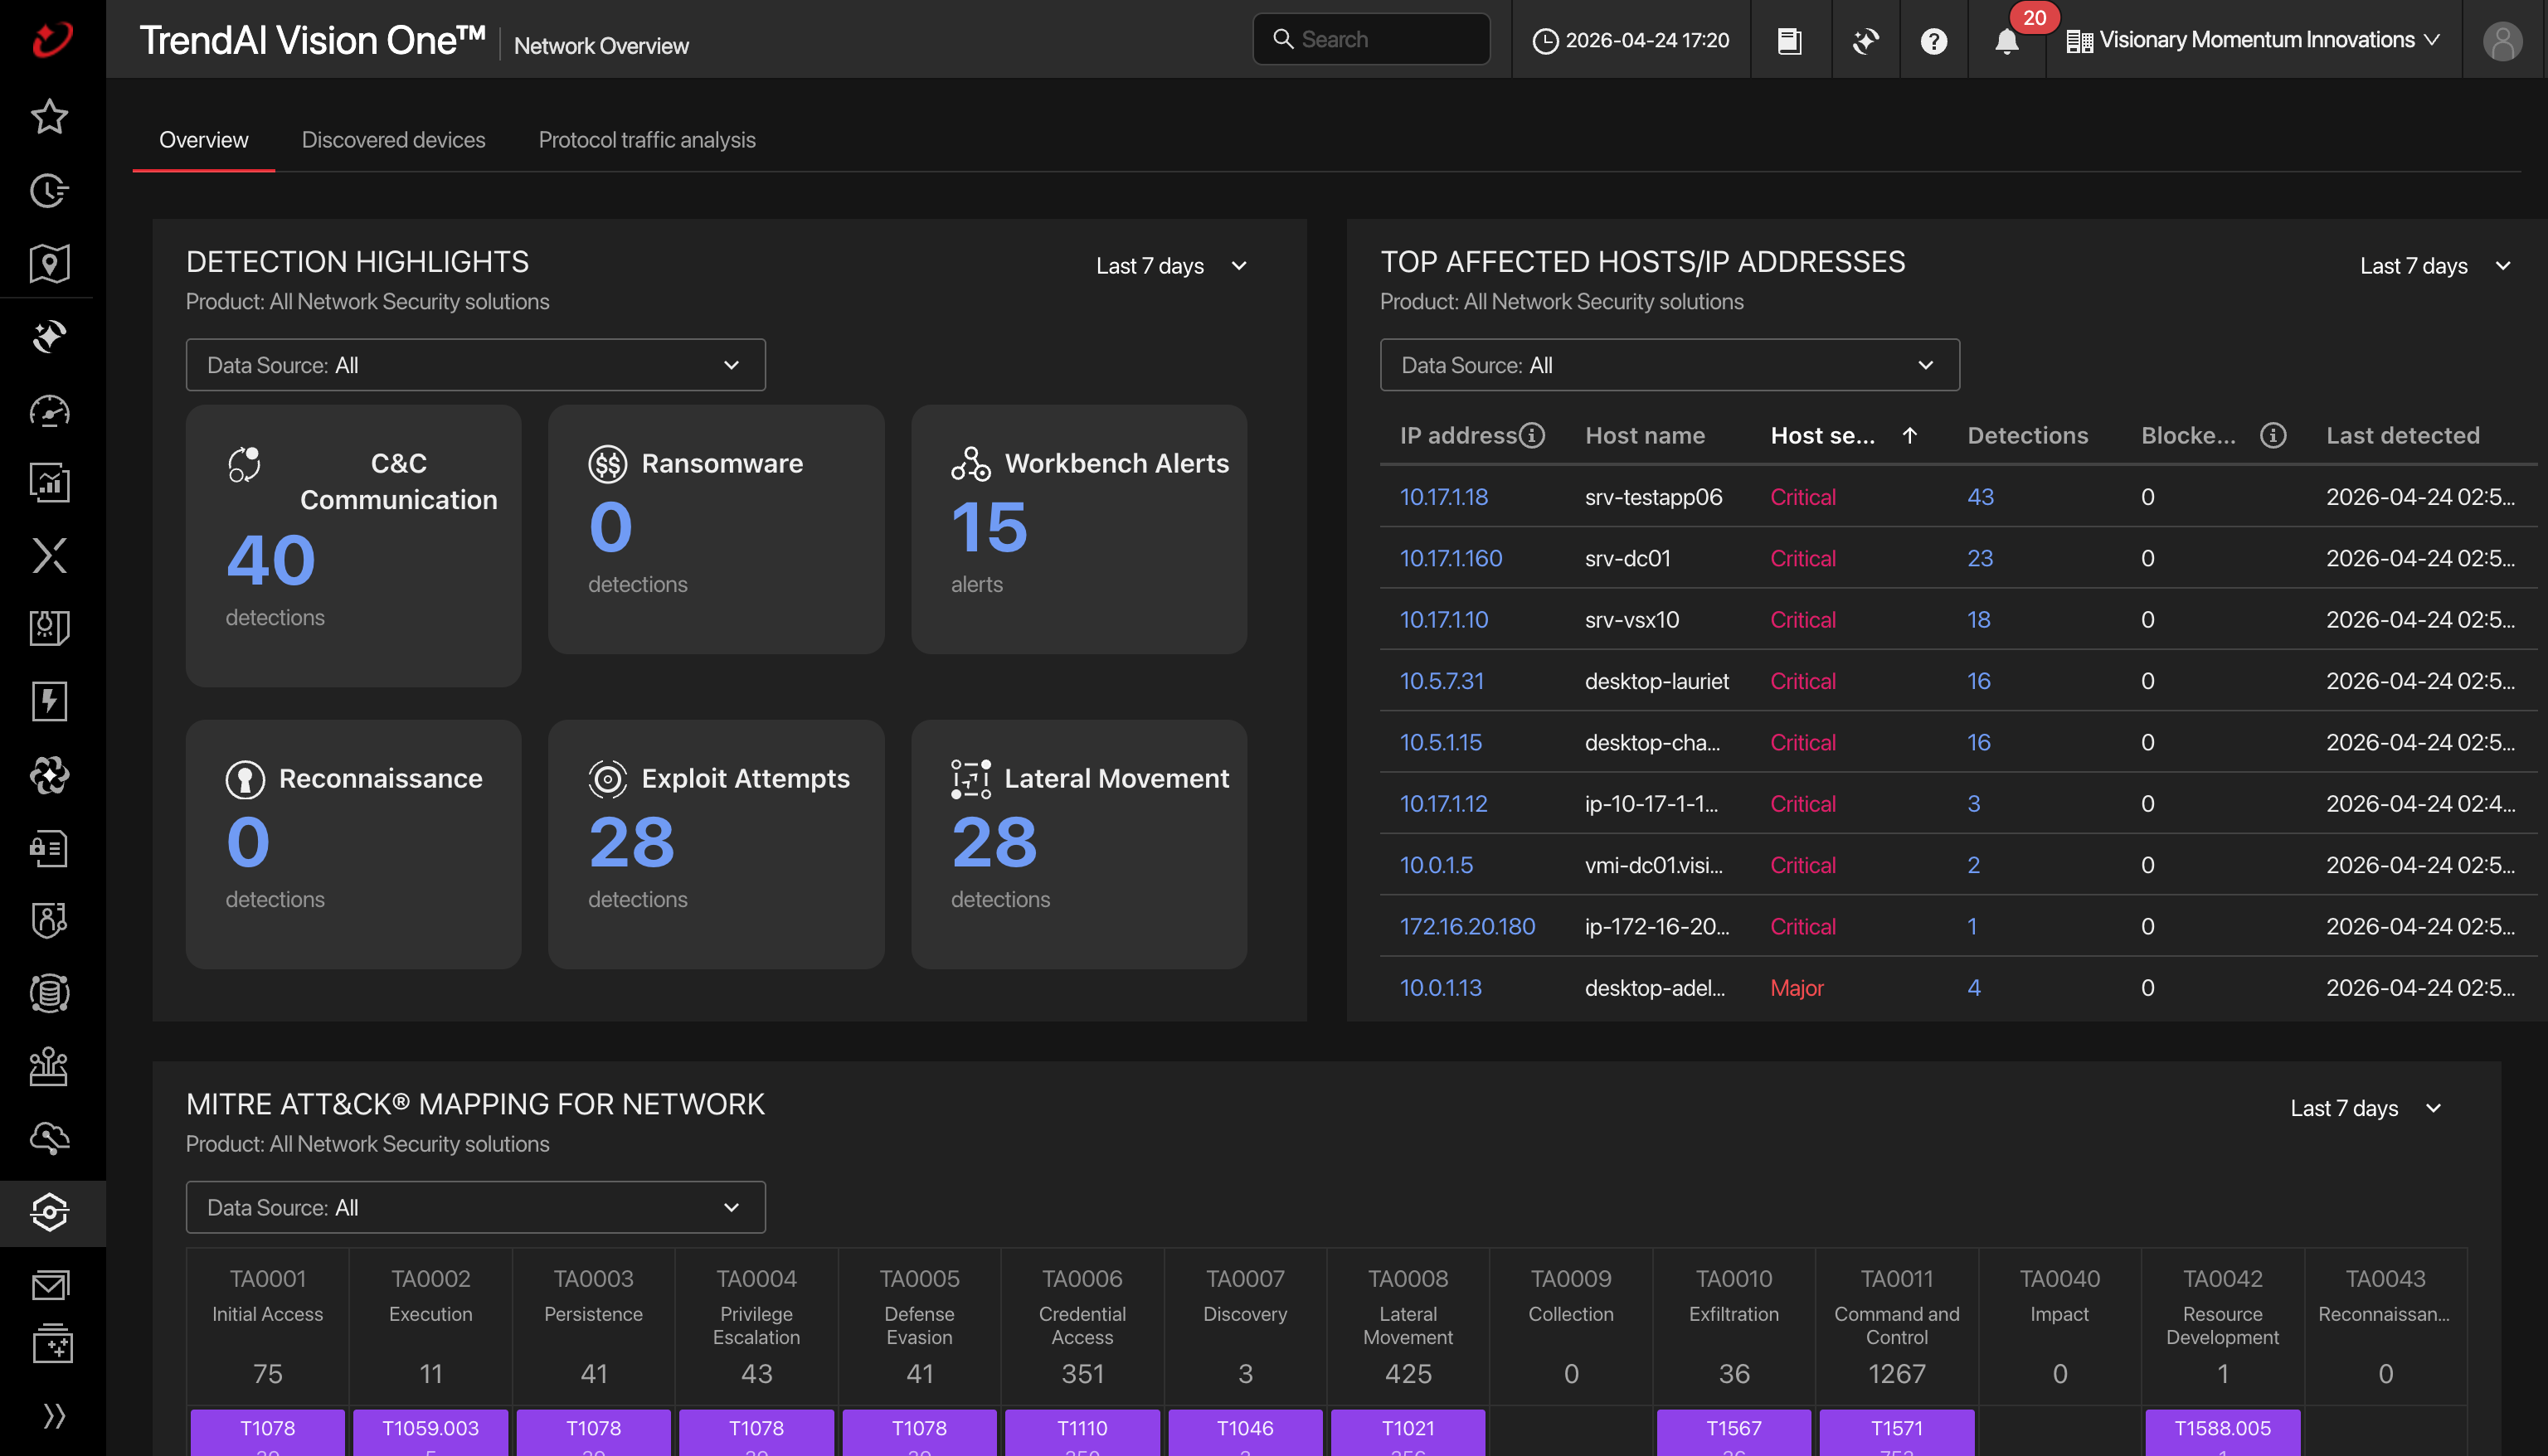
Ağ İçi Yayılmayı (Lateral Movement) Erken Aşamalarda Durdurun
Saldırganlar çevre güvenliğini aştıktan sonra kurum içinde yetki yükseltmek, kritik sunucuları keşfetmek ve veri tabanlarına ulaşmak için SMB, RDP, WMI ve SSH gibi meşru yönetim protokollerini kötüye kullanır. DDI, bu şüpheli doğu-batı hareketlerini anında saptar.
- İç Ağ Dinleme & Keşif Önleme: Port taramaları, Active Directory sorguları ve yetkisiz ARP/DHCP manipülasyonlarını belirler.
- Pass-the-Hash & Kerberoasting Koruması: Şifrelenmiş kimlik doğrulama anomalilerini ve bilet sahteciliklerini ortaya çıkarır.
- Yönetilmeyen Cihaz Kapsamı: Ajan kurulamayan IP telefonlar, kameralar, yazıcılar ve tıbbi/üretim cihazlarını izler.
Kurumunuza Özel Klonlanmış Ortamlarda Tehdit Simülasyonu
Geleneksel genel sanal alanlar, akıllı saldırganlar tarafından kolayca fark edilir ve atlatılır. Deep Discovery Inspector, şüpheli nesneleri Deep Discovery Analyzer'ın (DDAN) kurumunuzun işletim sistemi, dil ve kurulu uygulamalarıyla birebir klonlanmış ortamlarına ileterek patlatır.
- Anti-Sandbox Kaçınmalarını Etkisiz Kılma: Uykuya yatan, fare hareketlerini denetleyen ve sanallaştırmayı sezen zararlıları açığa çıkarır.
- 100+ Dosya & Kod Formatı İnceleme: Ofis belgeleri, PDF'ler, arşivler, PowerShell komutları ve yürütülebilir dosyaları izole eder.
- Safe Live Mode Simülasyonu: İkinci aşama yük indirmelerini ve C&C temaslarını güvenli tünellerde çalıştırır.
Komuta Kontrol (C&C) Kanallarını ve Gizli Tünelleri Teşhis Edin
Modern hedefli fidye yazılımları ve APT grupları, ele geçirdikleri sistemleri yönetmek için DNS tünelleme, standart dışı portlar ve şifreli geri arama (callback) kanalları kullanır. DDI, 100'ü aşkın ağ protokolünü gerçek zamanlı denetler.
- DNS Tünelleme & DGA Tespiti: Alan Adı Üretim Algoritmalarını (DGA) ve DNS sorgularına gömülü veri hırsızlığını engeller.
- Gizli Ağ Tünelleri (Covert Channels): ICMP, HTTP header veya özel portlar üzerinden kurulan şüpheli oturumları yakalar.
- Gelişmiş Tehdit İstihbaratı Entegrasyonu: Trend Micro Research ve ZDI veritabanıyla küresel C&C sunucularını canlı eşleştirir.
Deep Discovery™ Inspector Neler Tespit Eder?
Ağ altyapınızın her noktasını tehdit eden karmaşık siber saldırı vektörlerine karşı tam kapsamlı koruma.
Gelişmiş Kalıcı Tehditler (APT)
Kurumunuza özel olarak tasarlanan, imza tabanlı antivirüs ve yeni nesil güvenlik duvarlarını (NGFW) atlatan gizli saldırgan aktivitelerini tespit eder.
Hedefli & Bilinen Fidye Yazılımları
WannaCry, LockBit ve yeni nesil ransomware türlerinin şifreleme öncesi aşamalarını, ağ paylaşım taramalarını ve toplu dosya manipülasyonlarını engeller.
Sıfır Gün Zafiyetleri & Exploitler
Henüz üretici yaması yayınlanmamış işletim sistemi, uygulama ve donanım açıklarını hedef alan bellek taşmaları ve exploit kodlarını ağ seviyesinde yakalar.
Zararlı Web ve İndirme Tehditleri
Ağ kullanıcılarının istemeden maruz kaldığı gizli indirmeleri (drive-by downloads), sahte alan adlarını ve şifrelenmiş zararlı web yüklerini analiz eder.
Hedefli Kimlik Avı (Spear Phishing)
Ağ üzerinden geçen e-posta trafiğini (SMTP, POP3, IMAP) inceleyerek zararlı ekleri, sahte fatura senaryolarını ve BEC dolandırıcılıklarını erken evrede saptar.
Ağ Seviyesinde Veri Sızıntısı (DLP)
Hassas kurumsal verilerin, kredi kartı ve kimlik bilgilerinin ağ dışına yetkisiz tünellerle sızdırılmasını izler ve regülasyon uyumluluğunu destekler.
Fiziksel, Sanal ve Çoklu Bulut Mimarisinde Sorunsuz Entegrasyon
Ağ altyapınızın yapısına göre dilediğiniz donanım, sanallaştırma veya genel bulut platformunda kesintisiz konuşlandırın.
Yüksek Performanslı Rack Donanımları
Veri merkezleri ve kurumsal omurgalar için 1 Gbps'den 40 Gbps+'a kadar yüksek kapasiteli özel donanım seçenekleri.
- ✓ Yedekli Donanım: Çift yedekli güç kaynağı (Redundant PSU) ve kurumsal RAID disk yapısı.
- ✓ Bypass & Fiber Desteği: 1G/10G/40G SR/LR fiber ve bakır arayüz kartları (NIC).
- ✓ Sıfır Gecikme: Pasif TAP/SPAN ile çalışan sıfır paket kaybı garantili donanım motoru.
VMware ESXi & KVM Desteği
Yazılım tanımlı veri merkezleri (SDDC) ve şube ofisleri için optimize edilmiş sanal ağ denetleme cihazları.
- ✓ Hızlı Konuşlandırma: Hazır OVA/OVF şablonları ile dakikalar içinde aktif hale gelir.
- ✓ Dinamik Kaynak: Trafik yoğunluğuna göre CPU ve RAM kapasitesi anında artırılabilir.
- ✓ Sanal Port Aynalama: vSwitch ve vSphere distributed switch (VDS) trafiğini doğrudan denetler.
AWS & Azure Bulut Ağ Görünürlüğü
Genel bulut VPC'leri arasındaki trafiği ve hibrit bağlantıları (DirectConnect/ExpressRoute) merkezi olarak izleyin.
- ✓ VPC Trafik Aynalama: AWS Traffic Mirroring ve Azure VTAP ile tam uyumluluk.
- ✓ Merkezi Kümeleme (Clustering): Şirket içi ve bulut DDI cihazlarını tek konsoldan yönetin.
- ✓ Trend Vision One™: Bulut tabanlı XDR platformuna canlı ağ telemetrisi besler.
Bağımsız Testlerde ve Analist Raporlarında Zirvede
Dünyanın en saygın bağımsız test kuruluşları Trend Micro Deep Discovery teknolojilerini lider konumda değerlendiriyor.
Forrester Wave™
Ağ Analitiği ve Görünürlük Çözümleri (Network Analysis & Visibility - NAV) raporunda sektör Lideri seçilmiştir.
Gartner® Research
Ağ Tespiti ve Yanıtı (NDR) kategorisinde geniş protokol desteği ve entegre XDR vizyonuyla en üst sıralarda yer almaktadır.
MITRE ATT&CK®
Gelişmiş kurumsal tehdit aktörlerine (APT) karşı gerçekleştirilen senaryo testlerinde %100 analitik tespit doğruluğu.
IDC MarketScape
Ağ Güvenliği ve Genişletilmiş Tehdit Algılama & Yanıt (XDR) alanında küresel pazar Lideri olarak konumlandırılmıştır.
Uzmanlığımız Sizin Ağ Güvenliği Avantajınıza Dönüşüyor
Ağ güvenliğinizi kurumsal mimari tasarım, 7/24 izleme ve uzman olay müdahale hizmetlerimizle destekliyoruz.
7/24 Yönetilen NDR & SOC İzleme
Ağınızdaki kritik alarmları, C&C geri aramalarını ve yanal hareketleri 7/24 kesintisiz izleyen sertifikalı SOC analist kadrosu.
Derin Paket & PCAP Adli Analizi
Olası ihlal girişimlerinde şüpheli oturumların ham paket kayıtlarını (PCAP) inceleyerek saldırganın attığı her adımı kanıtlarıyla raporluyoruz.
Ağ Mimarisi & TAP/SPAN Tasarımı
Veri merkezlerinizde ve şubelerinizde sıfır paket kaybıyla kesintisiz trafik aynalama mimarisi kurulumu ve politika optimizasyonu.
Ağınızdaki Gizli Tehditleri Birlikte Ortaya Çıkaralım
Kurumunuza en uygun Deep Discovery Inspector modelini belirlemek, canlı demo talep etmek ve ücretsiz POC (Konsept Kanıtlama) çalışması planlamak için uzmanlarımızla görüşün.
Bize Ulaşın →