Trend Micro Deep Discovery™ Email Inspector
Hedef Odaklı E-posta Saldırıları, Fidye Yazılımları ve Kimlik Avına Karşı Ödüllü Savunma
Kurumsal veri ihlallerinin ve fidye yazılımı (ransomware) vakalarının %90'ından fazlası hedef odaklı e-postalarla (spear phishing) başlar. Deep Discovery Email Inspector; bilinen ve sıfırıncı gün tehditlerini posta kutusuna ulaşmadan önce engellemek için ortama özel sanal sandbox (Virtual Analyzer), şifreli arşiv çözücü, Time-of-Click URL koruması ve yapay zeka destekli BEC analitiğini tek çatı altında birleştirir.
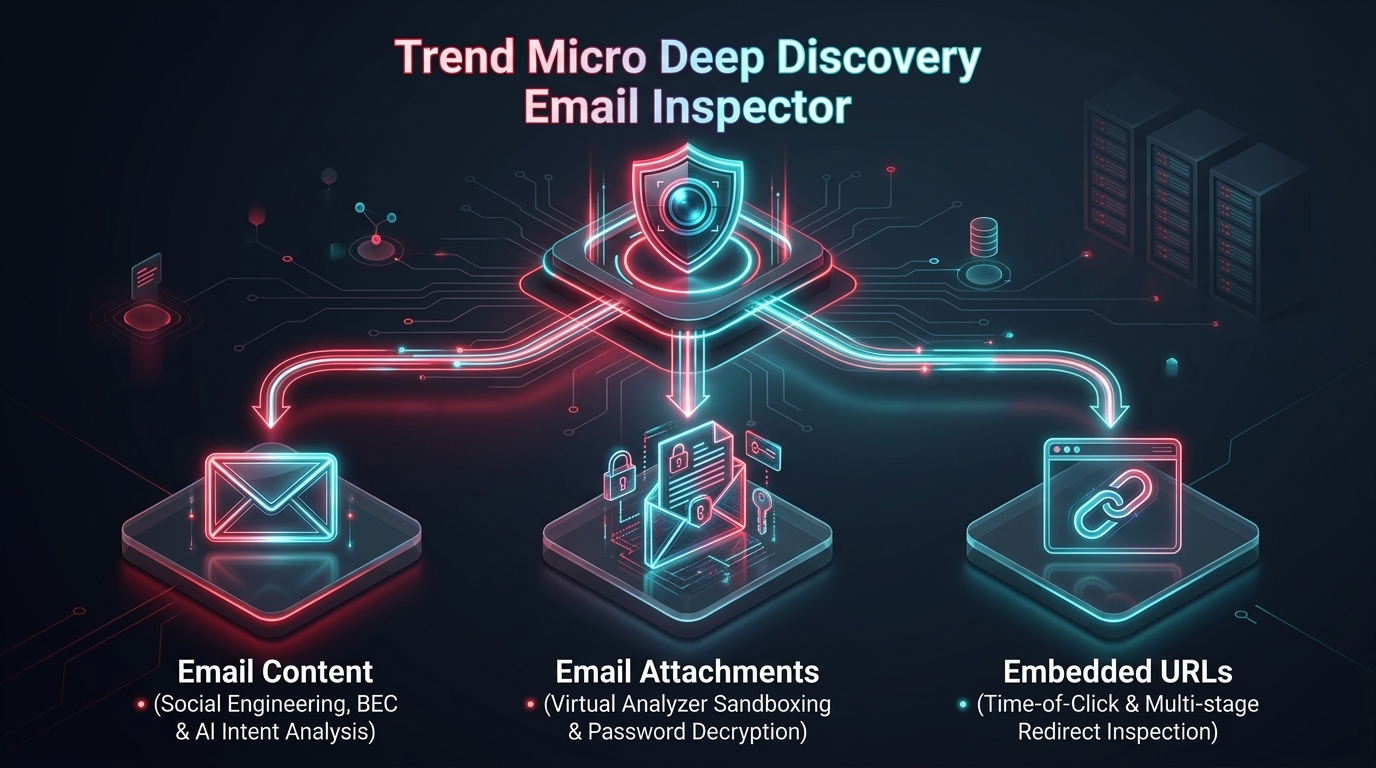
▲ Trend Micro Deep Discovery™ Email Inspector 3 Yönlü Denetim Mimarisi: E-posta İçeriği, Ekler ve Gömülü URL'lerin Eşzamanlı Derinlemesine Taraması
Rakamlarla Deep Discovery Email Inspector
Dünya çapında bağımsız test laboratuvarları ve küresel istihbarat ağlarıyla tescillenmiş e-posta koruma sonuçları.
NSS Labs İhlal Tespiti
NSS Labs Breach Detection Systems (BDS) testlerinde üst üste %100 ihlal tespit oranı ve en yüksek dereceli "Tavsiye Edilen" unvanı.
Günlük E-posta Kapasitesi
Model 9200 donanım aygıtı ile tek cihazda günde 800 binden fazla e-posta için hat hızında derinlemesine denetim ve engelleme.
ZDI Destekli Zafiyet Kalkanı
Trend Micro Zero Day Initiative istihbaratı ve şirket ortamınızla birebir eşleşen Virtual Analyzer sandbox patlatma ortamı.
E-posta Tehditlerini Durdurma
Siber saldırıların %90'ından fazlasının başladığı e-posta vektöründe çok aşamalı URL, fidye yazılımı ve sahte kimlik tekniklerine tam koruma.
Tüm E-posta Tehditlerini Kapsayan Çok Yönlü Denetim Mimarisi
Trend Micro Deep Discovery Email Inspector, gelen ve giden e-postaların hiçbir noktasını kör bırakmadan çok yönlü ve derinlemesine analiz gerçekleştirir.
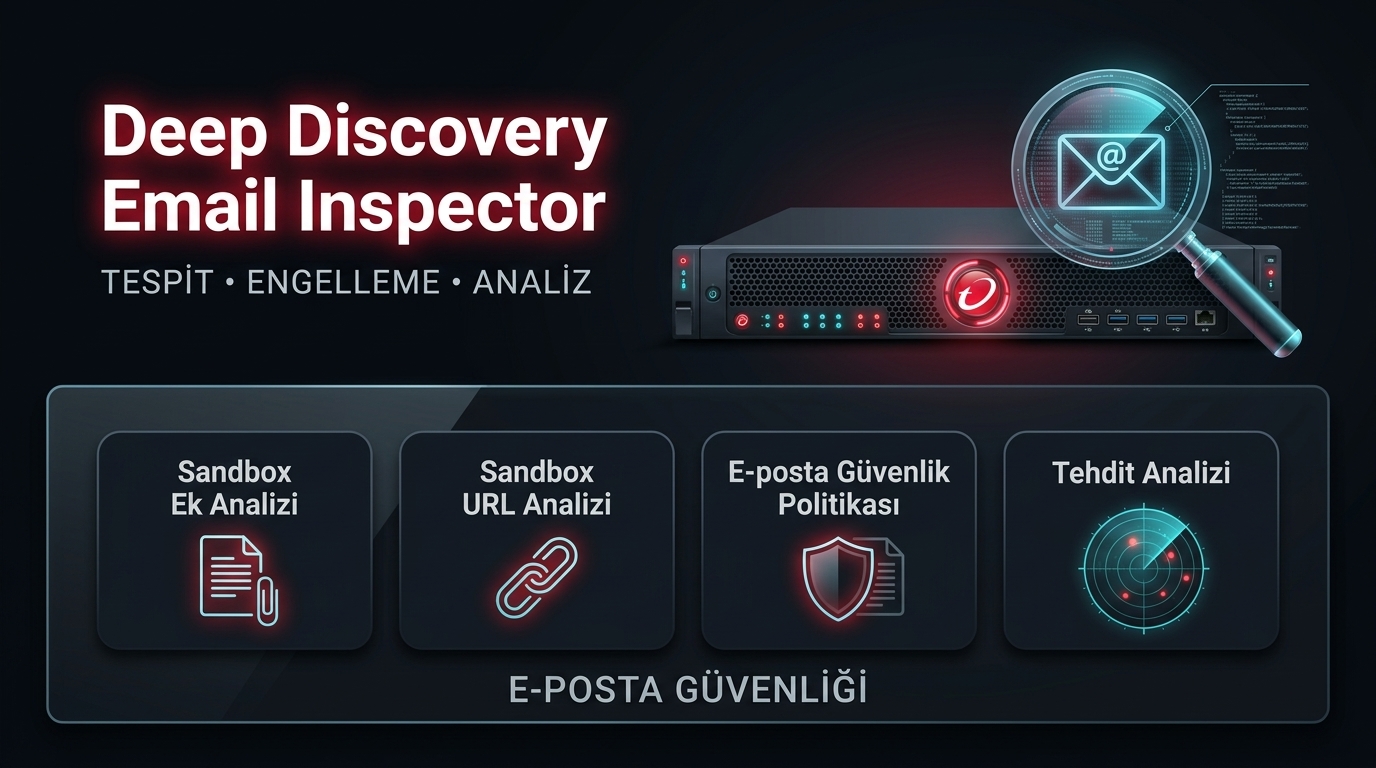
▲ Trend Micro Deep Discovery™ Email Inspector: Kurumsal Donanım Aygıtı, Sandbox Ek & URL Analizi, Politika Yönetimi ve Tehdit Engelleme
E-posta İçeriği (Email Content)
Mesaj gövdesi, başlıklar ve iletim yolları yapay zeka destekli metin ve niyet analizi algoritmalarıyla denetlenir.
- ✓ Doğal Dil İşleme (NLP) ile Sosyal Mühendislik ve Niyet Tespiti
- ✓ Üst Düzey Yönetici ve CEO Sahtekarlığı (BEC) Engelleme
- ✓ Alan Adı Taklidi (Look-alike domains) & Gönderici Doğrulaması
- ✓ SPF, DKIM, DMARC Protokolleri ve Entegre Kurumsal DLP
E-posta Ekleri (Attachments)
Ekli belgeler ve arşiv dosyaları hedef işletim sistemine özel yapılandırılmış yalıtılmış sanal ortamda patlatılır.
- ✓ Özelleştirilmiş Virtual Analyzer Sandbox ile Sıfırıncı Gün Analizi
- ✓ E-posta Metninden Şifre Ayıklayarak Parolalı ZIP/RAR Çözme
- ✓ Content Disarm & Reconstruction (CDR) ile Makro Temizleme
- ✓ Fidye Yazılımı Kripto Davranışı ve Kitlesel Dosya Değişim Tespiti
Gömülü URL'ler (Embedded URLs)
İletilerdeki web bağlantıları tıklama anına kadar takip edilir ve çok aşamalı yönlendirmeler anlık olarak çözülür.
- ✓ Çok Adımlı HTTP/HTTPS Yönlendirme (Redirect) Zinciri Takibi
- ✓ İndirilen İkili Dosyaları Otomatik Olarak Sandbox'a İletme
- ✓ Time-of-Click (Tıklama Anı) Koruması ile Sonradan Silahlanan Linkler
- ✓ Smart Protection Network Üzerinden Gerçek Zamanlı İtibar Sorgusu
Deep Discovery Email Inspector Temel Yetenekleri
Gelişmiş hedefli saldırıları, gizlenmiş zararlı yazılımları ve kimlik avını teslimat öncesinde durduran teknolojiler.
Kapsamlı Algılama & MITRE ATT&CK
Yürütme öncesi makine öğrenimi, gelişmiş sezgisel analiz ve MITRE ATT&CK çerçevesiyle tam uyumlu saldırı taktiği haritalaması sunar.
Özelleştirilmiş Virtual Analyzer Sandbox
Kurumunuzun işletim sistemi, sürücüleri ve Office sürümleriyle birebir eşleşen sanal imajlar kullanır; anti-evasion tekniklerini ve canlı C&C trafiğini yakalar.
Time-of-Click & Çok Aşamalı URL Taraması
Kullanıcı bağlantıya tıkladığı anda gerçek zamanlı web itibar analizi uygular. Gizlenmiş yönlendirmeleri izler ve indirilen dosyaları sanal ortamda patlatır.
Akıllı Parola Çözme & Arşiv Taraması
Gelen iletilerin konusunu ve gövdesini tarayarak parolaları otomatik ayıklar; parola korumalı ZIP, RAR ve 7z eklerini açarak sandbox denetimine tabi tutar.
Yapay Zeka Destekli BEC & CEO Sahtekarlığı
E-posta başlıkları, yazım tarzı ve finansal niyet analizleri yaparak CEO, CFO veya tedarikçi taklidi yapan gelişmiş dolandırıcılıkları önler.
Content Disarm & Reconstruction (CDR)
Gelen Office ve PDF belgelerindeki kötü amaçlı makroları, gömülü betikleri ve aktif kodları temizleyerek kullanıcıya güvenli kopyasını gecikmesiz sunar.
Esnek Dağıtım (MTA, BCC & SPAN/TAP)
İster satır içi (In-line MTA) aktif bloklama, ister akışı etkilemeyen pasif BCC izleme, ister SPAN/TAP ağ dinleme modunda sıfır kesintiyle çalışır.
Fidye Yazılımı (Ransomware) Erken Önleme
Fidye yazılımlarının kitlesel dosya şifreleme girişimlerini, VSS gölge kopyalarını silme kodlarını ve şüpheli ikili payload'ları e-posta seviyesinde bloke eder.
Trend Vision One™ & SIEM/SOAR Entegrasyonu
E-posta tespit telemetrisini Trend Vision One XDR platformuna, Splunk, IBM QRadar ve ArcSight sistemlerine syslog/CEF formatında gerçek zamanlı aktarır.
Donanım Aygıtları ve Sanal Dağıtım Karşılaştırması
Her ölçekteki kurumsal ağ ve veri merkezi için Deep Discovery Email Inspector donanım ve sanal cihaz modelleri.
| Özellik / Kriter | Model 7200 Donanım | Model 9200 Donanım ★ | Sanal Cihaz (Virtual Appliance) |
|---|---|---|---|
| Form Faktörü | 1U Rackmount Sunucu | 2U Rackmount Sunucu | VMware ESXi / Microsoft Hyper-V |
| Günlük E-posta Kapasitesi | 400.000 e-posta / gün | 800.000+ e-posta / gün | Esnek (vCPU ve RAM'e göre ölçeklenir) |
| Desteklenen Dağıtım Modları | In-line MTA, BCC, SPAN/TAP | In-line MTA, BCC, SPAN/TAP | In-line MTA, BCC, SPAN/TAP |
| Sistem Belleği (RAM) | 16 GB DDR4 ECC | 32 GB DDR4 ECC | Minimum 16 GB (Önerilen 32 GB+) |
| Dahili Depolama Yapısı | Çift Hot-swap SSD (RAID-1) | Çift Hot-swap Kurumsal SSD (RAID-1) | Sanal Disk (vSAN / SAN / NAS Depolama) |
| Güç Kaynağı Güvenliği | Çift Yedekli (Redundant) PSU | Çift Yedekli (Redundant) PSU | Hipervizör High Availability (HA) |
| Ağ Bağlantı Arayüzleri | Çoklu 1GbE & 10GbE Portları | Yüksek Hızlı 1GbE / 10GbE SFP+ | Sanal vNIC (vSwitch / DVS Desteği) |
| Virtual Analyzer Sandboxing | ✓ Yerleşik & DD Analyzer | ✓ Yüksek Performanslı Sandbox | ✓ Deep Discovery Analyzer Kümesi |
| Parola Çözme & CDR Desteği | ✓ Dahili | ✓ Dahili | ✓ Dahili |
| Trend Vision One™ & SIEM | ✓ Tam Entegre | ✓ Tam Entegre | ✓ Tam Entegre |
Endüstri Liderliği ve Bağımsız Laboratuvar Başarıları
Trend Micro Deep Discovery mimarisinin dünya standartlarındaki bağımsız güvenlik testlerindeki dereceleri.
NSS Labs BDS Testi
Breach Detection Systems testlerinde %100 ihlal tespiti ve üst üste en yüksek dereceli "Tavsiye Edilen" güvenlik cihazı unvanı.
MITRE Engenuity
Hedefli kimlik avı, PowerShell/makro betikleri ve yanal yayılma taktiklerinde %100 tespit ve analitik görünürlük.
Gartner Magic Quadrant
Kurumsal E-posta Güvenliği, Tehdit Tespiti ve Genişletilmiş Algılama ve Yanıt (XDR) değerlendirmelerinde sürekli Lider.
IDC MarketScape
Dünya çapında kurumsal e-posta güvenliği ve gelişmiş tehdit istihbaratı pazarında en geniş kapsamlı liderlik konumu.
Deep Discovery Email Inspector Hakkında Sıkça Sorulan Sorular
Dağıtım modları, özel sandbox mimarisi, parola çözme mekanizması ve mevcut e-posta ağ geçitleriyle entegrasyon.
• In-line MTA Modu: E-posta trafiğinin doğrudan satır içi rotasında yer alır; zararlı iletileri posta kutularına teslim edilmeden önce engeller veya karantinaya alır.
• BCC Modu: E-posta sunucunuzdan kopyası yönlendirilen iletileri arka planda analiz eder; e-posta akışında hiçbir gecikme yaratmadan tehditleri raporlar.
• SPAN / TAP Modu: Ağ anahtarından (switch) aynalanan SMTP paketlerini pasif olarak dinleyerek tehdit tespitlerini merkezi yönetim paneline bildirir.
Deep Discovery Email Inspector ile E-posta Savunmanızı Güçlendirin
Ağ geçidiniz, kurum içi sunucularınız veya bulut e-posta ortamınız için en uygun dağıtım modunu belirlemek, POC (Proof of Concept) çalışması yapmak ve uzman ekibimizden özel teklif almak için bizimle iletişime geçin.
Demo ve Teklif İsteyin →