Trend Micro™ Deep Discovery™ Analyzer
Merkezi Özelleştirilmiş Sandbox (Custom Sandboxing) ile Sıfırıncı Gün ve APT Savunması
Hedefli saldırılar, sıfırıncı gün açıkları (Zero-Day) ve gelişmiş fidye yazılımları, geleneksel imza tabanlı güvenlik savunmalarını atlatmak üzere özel olarak tasarlanır. Trend Micro™ Deep Discovery™ Analyzer (DDAN); kurumunuzun gerçek istemci ve sunucu ortamlarını birebir klonlayan özelleştirilmiş sanal alanlarda şüpheli nesneleri izole ederek patlatır, davranış analizi yapar ve elde ettiği tehdit istihbaratını (IoC) tüm güvenlik katmanlarına otomatik dağıtır.
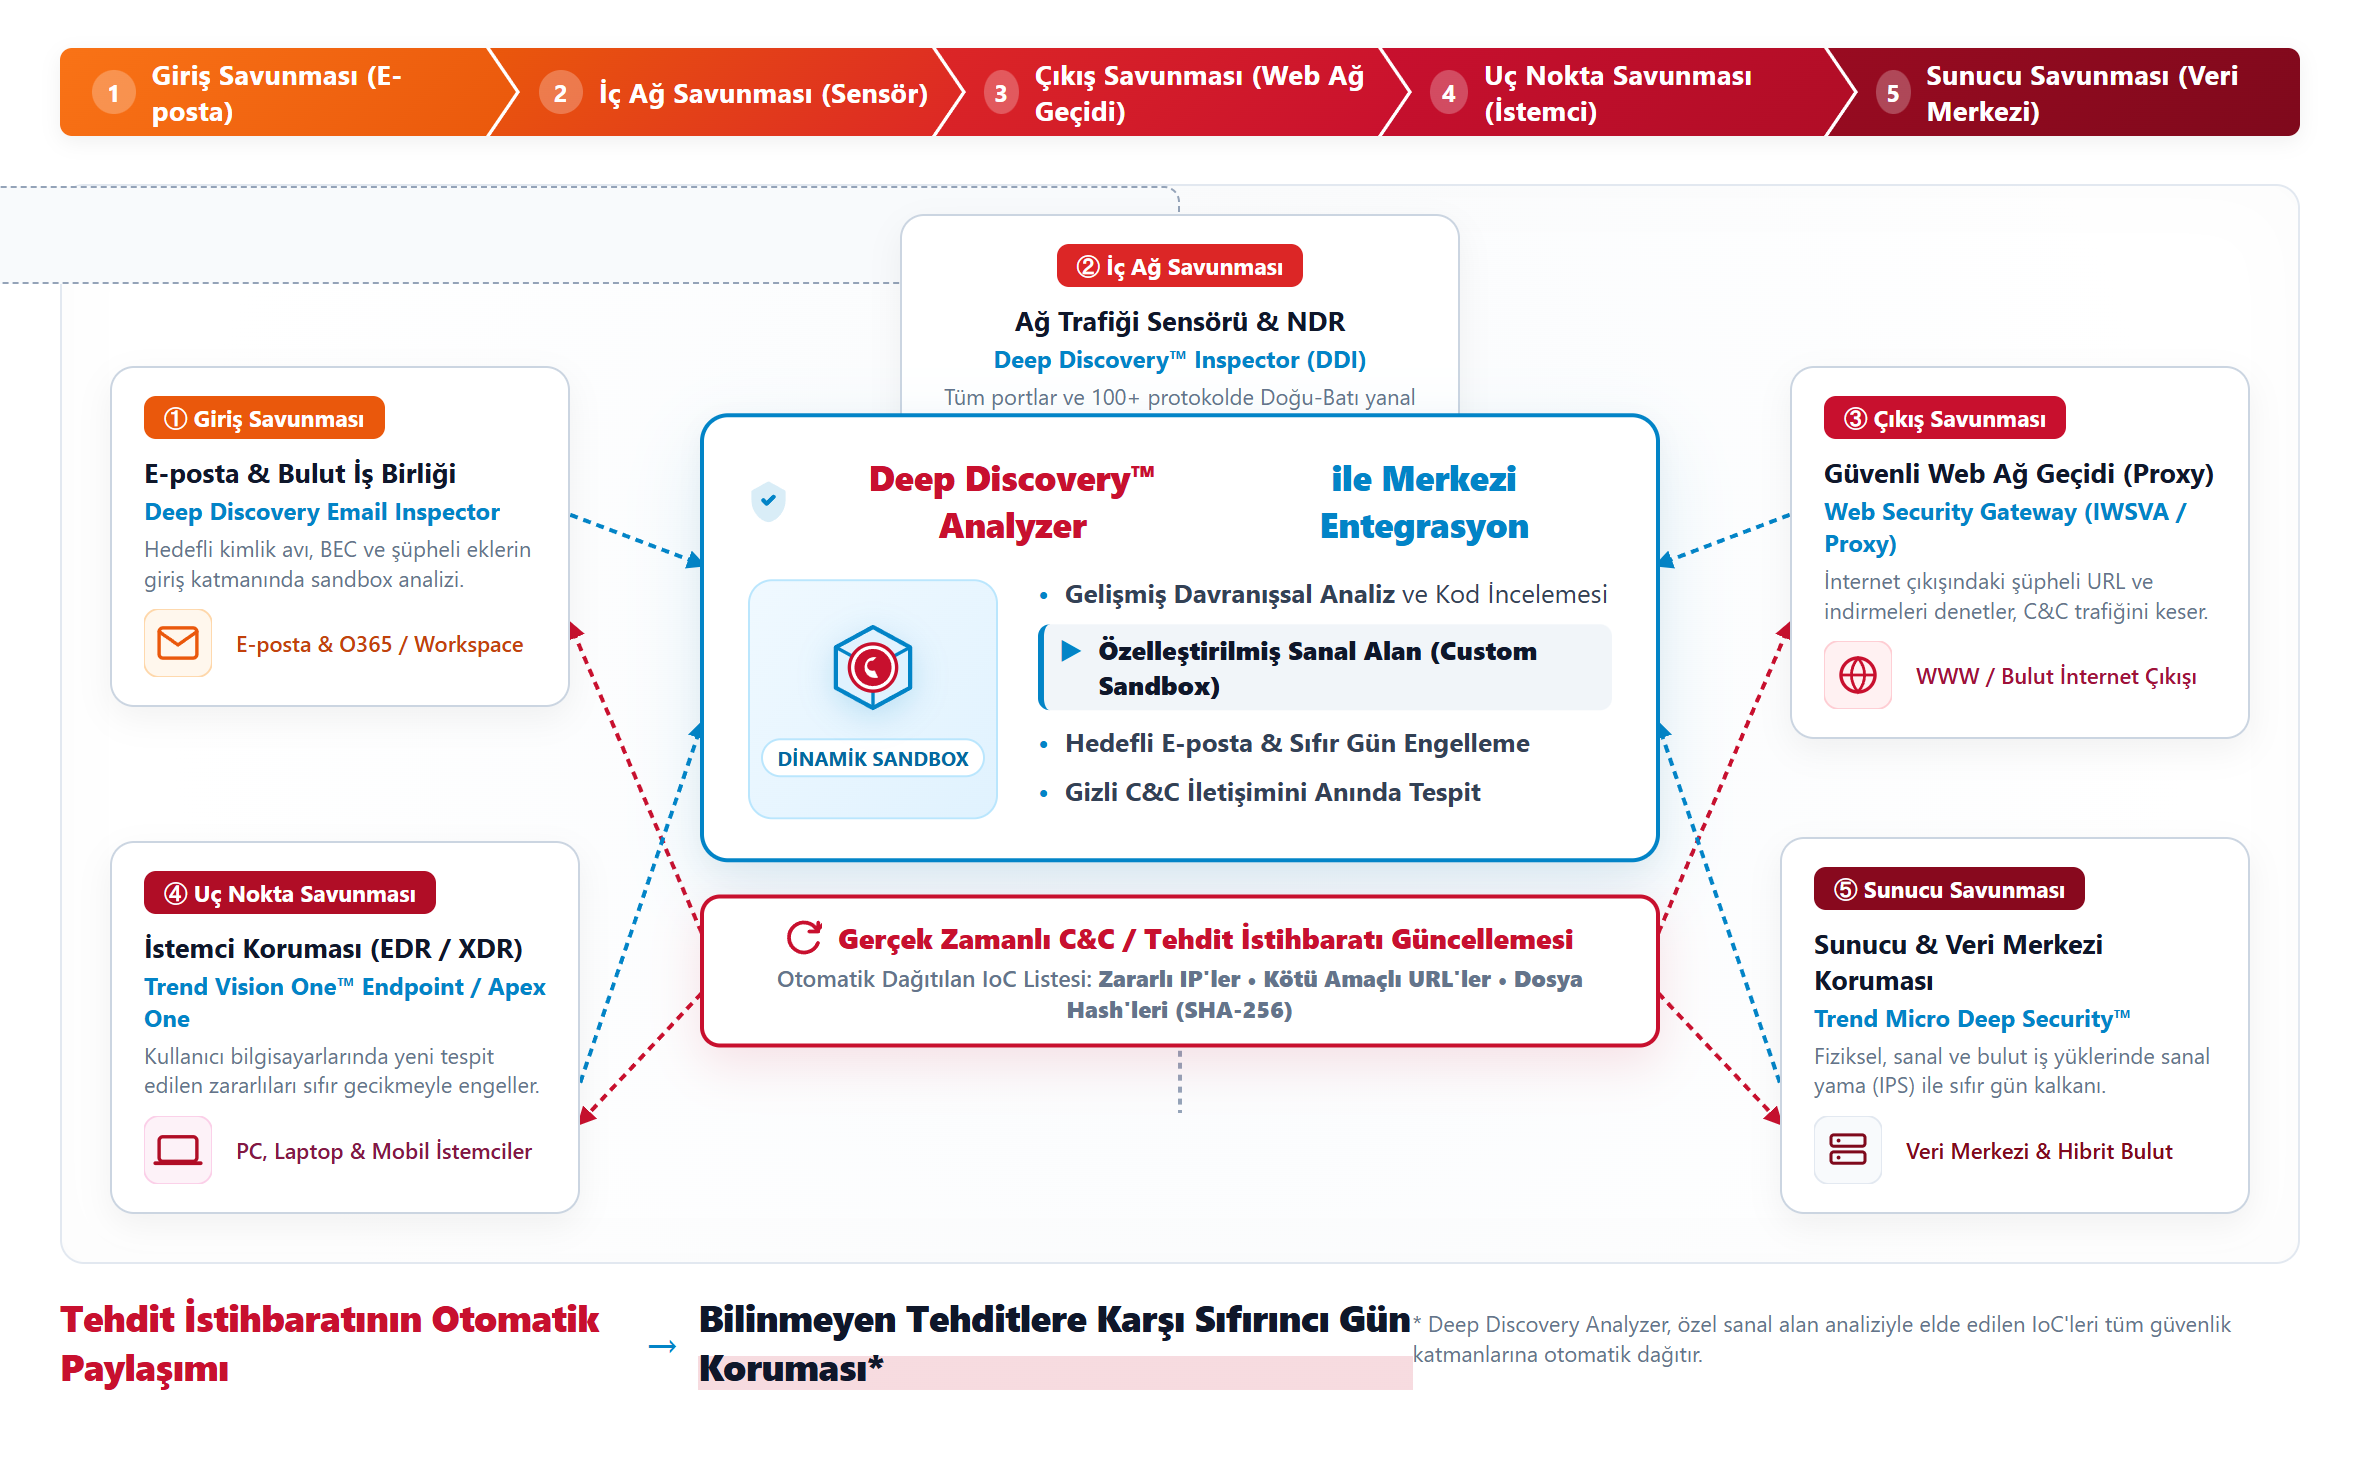
▲ Trend Micro™ Deep Discovery™ Analyzer Merkezi Mimari: 5 Katmanlı Tehdit Tespiti, Dinamik Sandbox Analizi ve Otomatik IoC Dağıtımı
Rakamlarla Deep Discovery™ Analyzer
Dünya lideri test laboratuvarları ve küresel kurumsal saha verileriyle kanıtlanmış analiz gücü.
Günlük Analiz Kapasitesi
Tek bir 2U donanım appliance üzerinde günde 45.000 şüpheli dosya ve URL'yi paralel sanal ortamlarda patlatma yeteneği.
Eşzamanlı Sanal Alan
Kurumun gerçek işletim sistemlerini klonlayan 3 farklı sanal imaj ve 60 aktif eşzamanlı sandbox oturumu.
Otomatik Kural Senkronizasyonu
Keşfedilen yeni zararlı hash, C&C IP ve URL'lerin tüm uç nokta, e-posta ve ağ katmanlarına anında dağıtımı.
Kaçınma Direnci (Anti-Evasion)
Tescilli hipervizör teknolojisi ve Safe Live Mode ile sandbox ortamlarını fark edip uykuya geçen gelişmiş kötü amaçlı yazılımları alt eder.
Geleneksel Güvenlik Katmanlarını Atlatan Gelişmiş Tehditleri ve Hedefli Fidye Yazılımlarını Durdurun
Gelişmiş kalıcı tehditler (APT) ve hedefli fidye yazılımları, kurumsal güvenlik duvarlarını (NGFW), yeni nesil antivirüsleri ve standart e-posta filtrelerini atlatmak üzere özel kodlanır. Verileri şifreleyene veya kritik verileri dışarı sızdırana kadar sistemlerde aylarca sessizce gizlenirler.
Trend Micro™ Deep Discovery™ Analyzer (DDAN); kurumunuzun mevcut tüm güvenlik yatırımlarının değerini katlayan bağımsız, merkezi bir analiz ve özelleştirilmiş korumalı alan (Custom Sandboxing) platformudur. Şüpheli tüm dosyaları, komut dosyalarını ve gömülü URL'leri izole ortamlarda çalıştırarak kötü niyetli davranışları (toplu dosya şifreleme, bellek manipülasyonu, C&C geri arama vb.) saniyeler içinde açığa çıkarır.
Standart sanal alanların aksine, kurumunuzun altın imajlarını (Golden Images) klonlayarak işletim sistemi sürümleri (Windows, Windows Server, Mac OS), kurulu kurumsal uygulamalar, dil paketleri ve güvenlik yamalarıyla birebir eşleşir. Böylece saldırganların sandbox ortamlarını algılayıp uykuya geçme (anti-sandboxing) tekniklerini tamamen etkisiz hale getirir.
Neden Özel Sandbox (DDAN)?
Trend Micro™ DDAN Mimari Üstünlükleri
- ✓ Kurumsal Ortamla Birebir Eşleşme: Kurumunuzun işletim sistemi, dil ve yama konfigürasyonunu klonlayarak hedefli exploit'leri yakalar.
- ✓ Safe Live Mode (Kontrollü Canlı İletişim): İkinci aşama indirmeleri ve C&C sunucu temaslarını güvenli canlı tünelde simüle eder.
- ✓ Açık REST Web Servisleri API: Firewall, IPS, Mail Gateway ve 3. taraf güvenlik cihazlarından gelen dosyaları merkezi olarak analiz eder.
- ✓ Manuel Adli Bilişim & PCAP Çıktısı: Güvenlik ekipleri şüpheli dosyaları elle yükleyip detaylı davranış raporu ve ağ kayıtlarını inceleyebilir.
Connected Threat Defense & Çok Katmanlı Güvenlik
Deep Discovery Analyzer, hem Trend Micro ekosisteminin hem de mevcut 3. taraf güvenlik yatırımlarınızın merkezi sandbox beyni olarak çalışır.
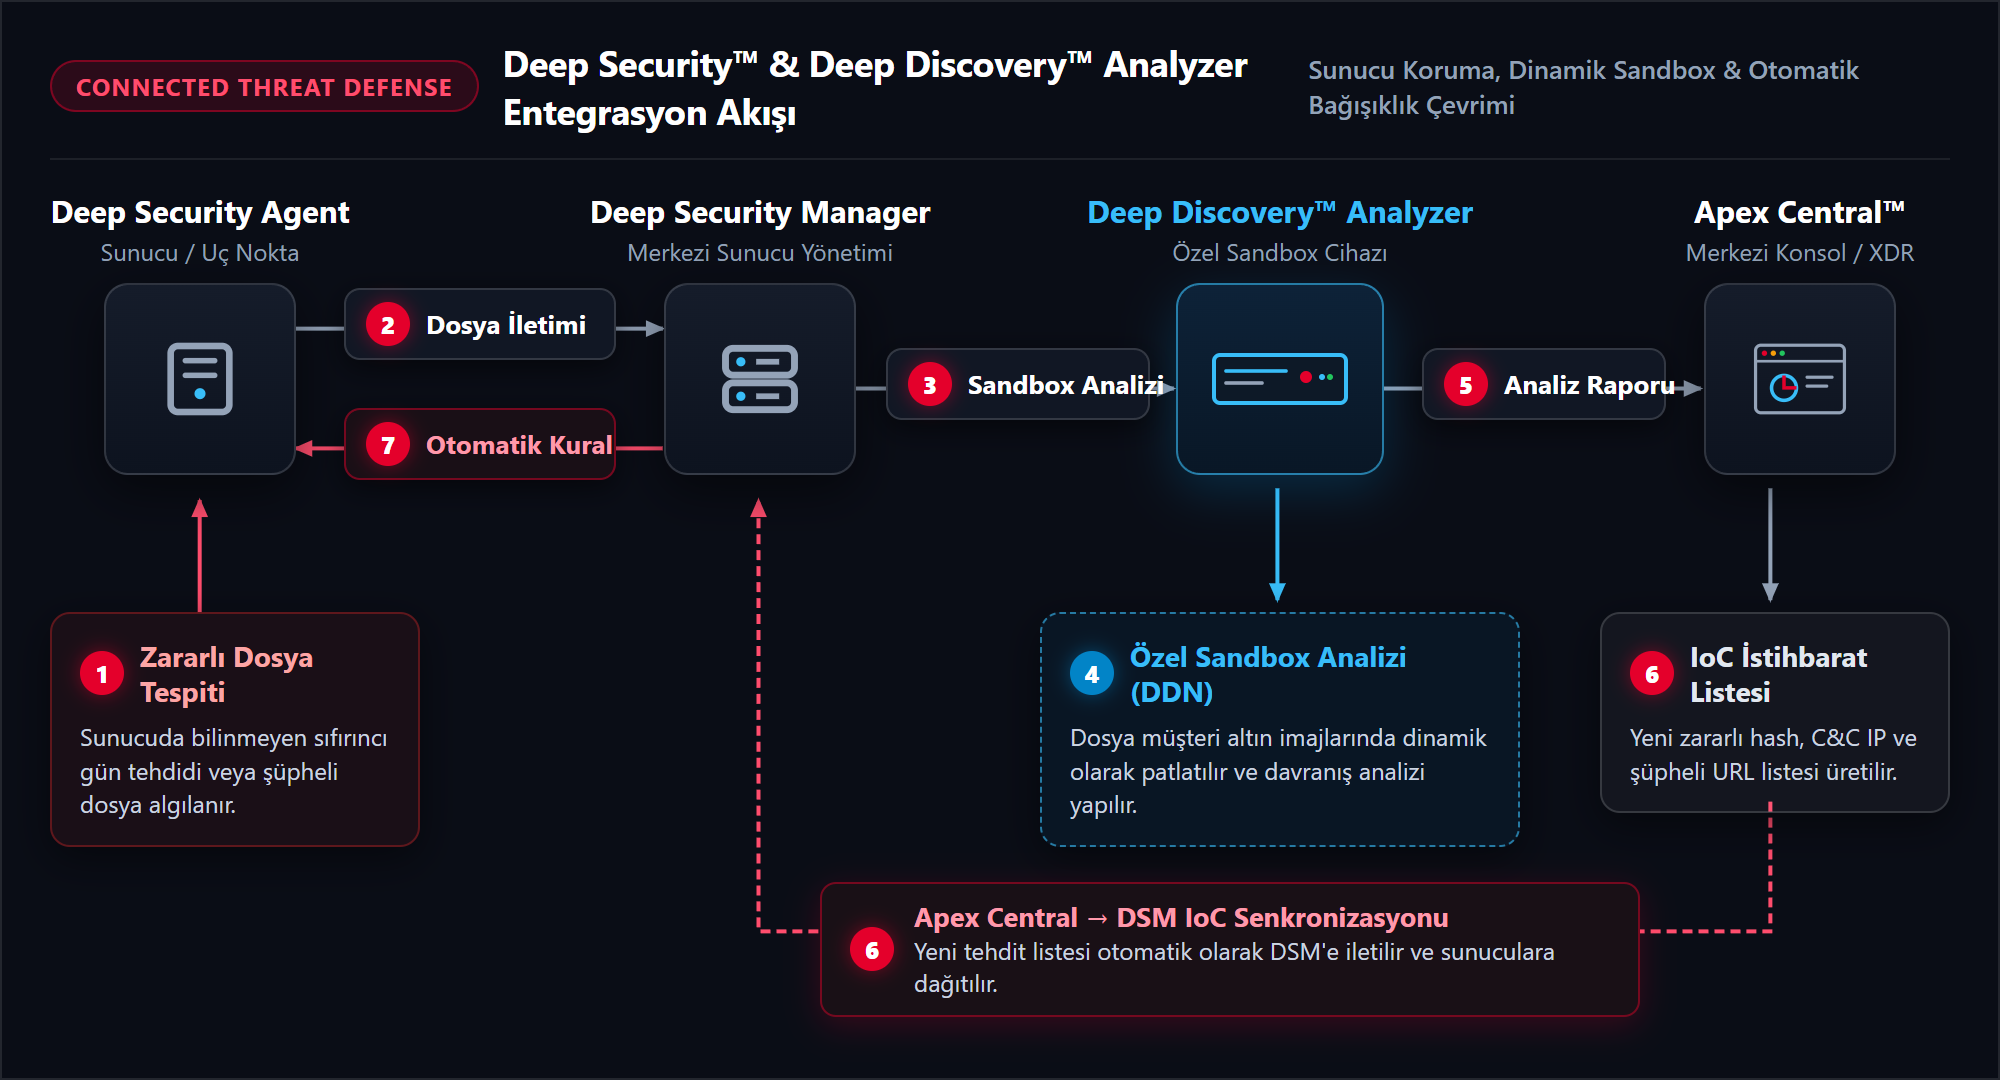
Deep Security™ & DDAN ile Otomatik Tehdit Döngüsü
Sunucularda çalışan Deep Security Agent bilinmeyen şüpheli bir dosya algıladığında, Deep Security Manager (DSM) aracılığıyla analiz için Deep Discovery™ Analyzer'a (DDAN) iletir. DDAN'nin özel sanal alanında patlatılan dosya zararlı olarak sınıflandırıldığında analiz sonucu Apex Central ve Trend Vision One'a bildirilir. Üretilen yeni IoC (zararlı hash, IP, URL) listesi DSM üzerinden sunuculara anında geri dağıtılarak tehdit saniyeler içinde kalıcı olarak engellenir.
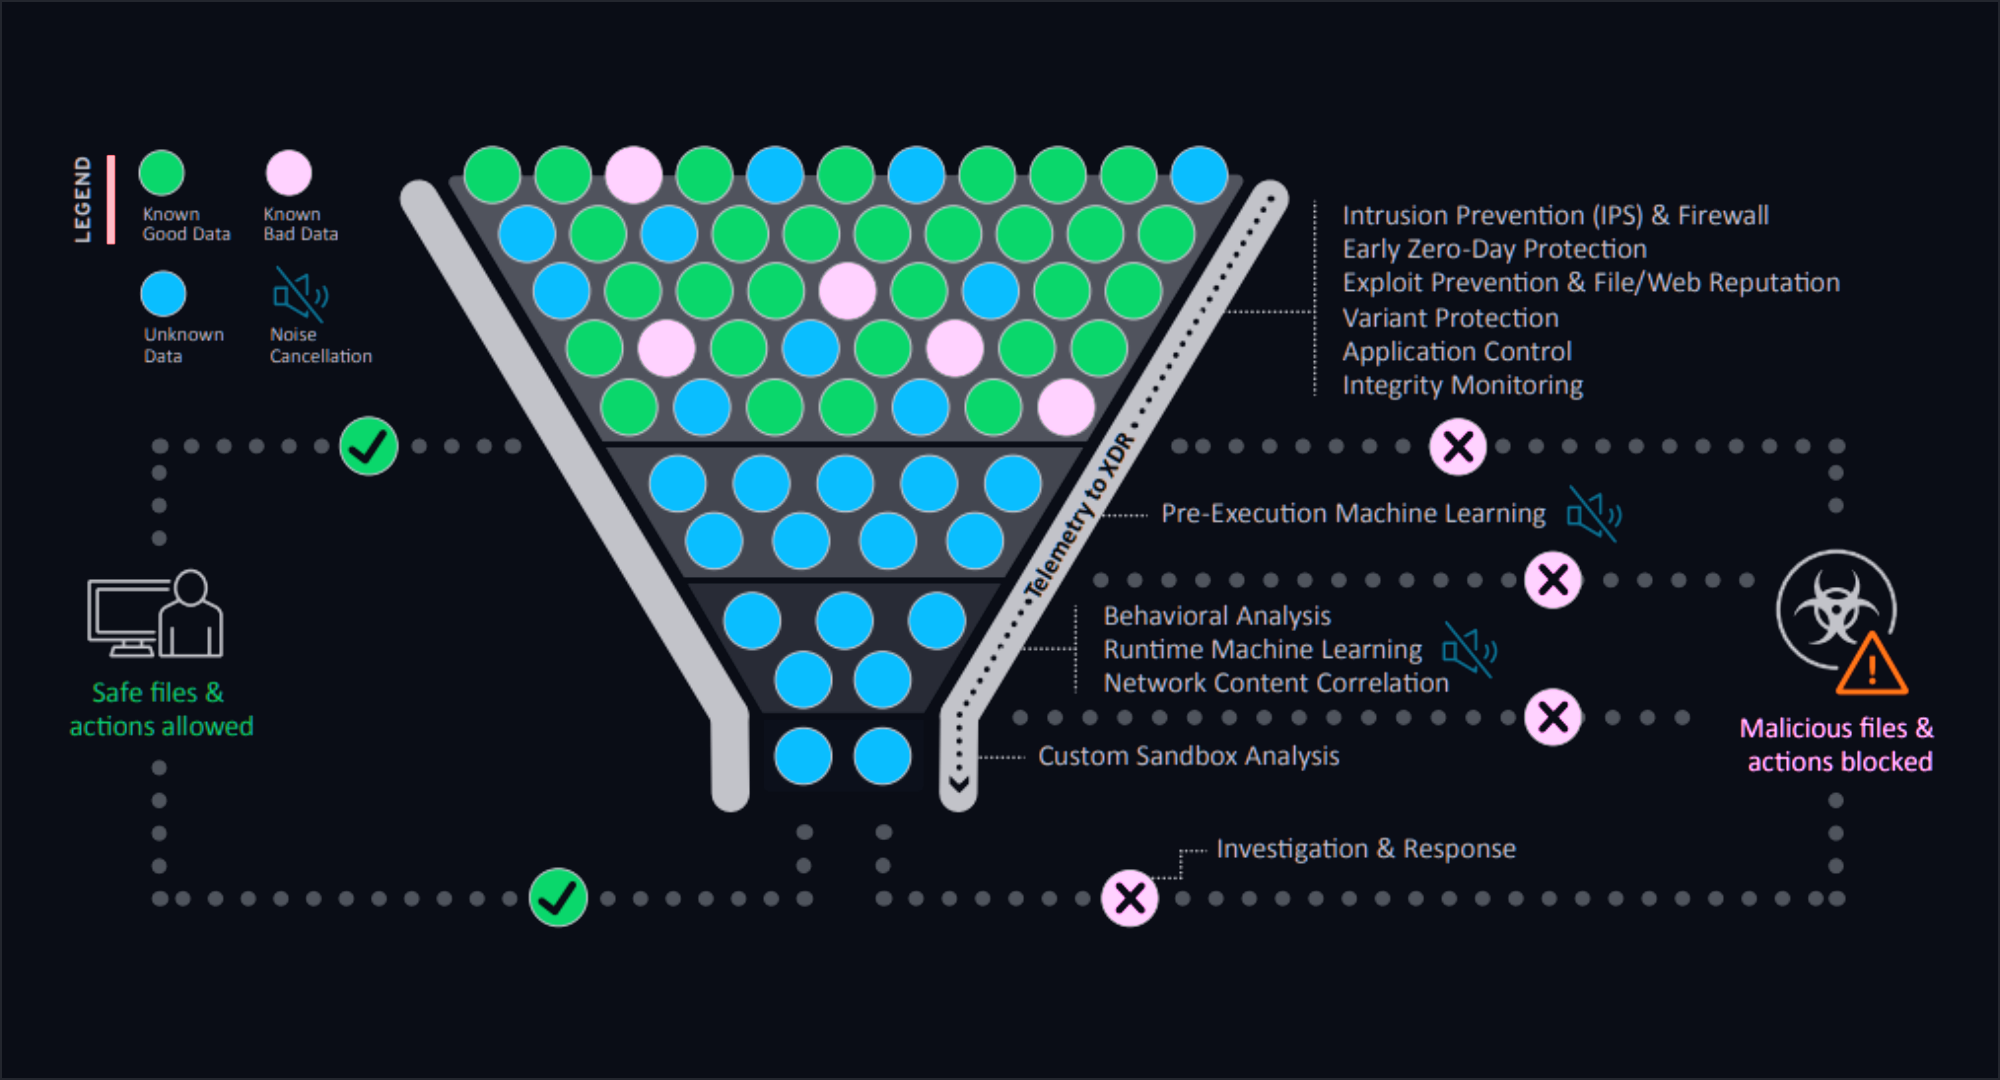
Tehdit Filtreleme Hunisi & Özel Sandbox (DDAN)
Ağ ve uç nokta trafiği; IPS, itibar servisleri (FRS/WRS) ve çalışma öncesi makine öğrenimi katmanlarından geçerken bilinen tehditler ve zararsız veriler milisaniyeler içinde elenir. Tüm ön filtreleri atlatmayı başaran en karmaşık ve gizli bilinmeyen sıfırıncı gün tehditleri ise huninin çekirdeğindeki Deep Discovery™ Analyzer (DDAN) özel sanal alanında patlatılır; elde edilen derin telemetri doğrudan Trend Vision One XDR platformuna aktarılır.
Deep Discovery™ Analyzer Temel Yetenekleri
Bilinmeyen kötü amaçlı yazılımları, sıfırıncı gün açıklarını ve gelişmiş hedefli saldırıları etkisiz hale getiren tescilli sandbox teknolojileri.
Özelleştirilmiş Sanal Alan (Custom Sandboxing)
Kurumunuzun işletim sistemini, dilini, yamalarını ve kurulu uygulamalarını klonlayan özel sanal imajlar kullanarak genel sandbox'lardan kaçan hedefli zararlıları açığa çıkarır.
100+ Dosya ve Kod Formatı Desteği
Yürütülebilir dosyalar (exe, dll), Microsoft Office, PDF, arşivler (zip, rar, 7z), komut dosyaları (powershell ps1, vbs, js), Mac OS dosyaları ve web URL'lerini derinlemesine inceler.
Hedefli Fidye Yazılımı Tespiti
WannaCry ve yeni nesil ransomware türlerini; toplu dosya değişiklikleri, şifreleme girişimleri ve sistem geri yükleme/gölge kopya manipülasyonlarını dinamik olarak izleyerek engeller.
Safe Live Mode (Güvenli Canlı Analiz)
Çok aşamalı indirme yapan zararlıların harici C&C sunucularından ikinci aşama modüllerini indirmesine kontrollü internet erişimi sağlayarak saldırının tam resmini çıkarır.
Yanal Hareket & C&C Ağ Analizi
Makine öğrenimi optimize edilmiş modellerle şüpheli nesnelerin ağ üzerindeki komuta kontrol protokollerini, tünelleme çabalarını ve diğer sistemlere sızma girişimlerini saptar.
Gelişmiş Adli Bilişim & PCAP Kaydı
Analiz edilen her nesne için yürütme anı ekran görüntüleri, kayıt defteri aktiviteleri, MITRE ATT&CK teknik eşleşmeleri ve tam paket yakalama (PCAP) kayıtları üretir.
Manuel Dosya & URL Gönderimi
SOC analistlerinin ve adli bilişim uzmanlarının şüpheli gördükleri dosyaları web arayüzünden sürükleyip bırakarak öncelikli derinlemesine sandbox analizi yapmasını sağlar.
Cihaz Kümeleme & Yüksek Ölçeklenebilirlik
Birden fazla fiziksel veya sanal DDAN cihazını kümeleyerek (Clustering) merkezi yük dengeleme sağlar; analiz kapasitesini yüz binlerce örneğe kadar kesintisiz ölçeklendirir.
Connected Threat Defense (Otomatik Koruma)
DDAN tarafından keşfedilen sıfır gün IoC bilgileri anında Apex Central ve Trend Vision One üzerinden tüm uç nokta, sunucu, e-posta ve ağ bileşenlerine dağıtılarak tam bağışıklık sağlar.
Deep Discovery™ Analyzer Donanım Özellikleri
Yüksek hacimli kurumsal ağlar ve veri merkezleri için tasarlanmış kurumsal donanım mimarisi.
| Teknik Parametre | Deep Discovery™ Analyzer 1100 / 1200 Serisi Donanım |
|---|---|
| Analiz Kapasitesi | 45.000 numune / gün (Dosya, Komut Dosyası & URL Örneklemesi) |
| Sanal Alan (Sandbox) Kapasitesi | Tek cihazda 3 farklı sanal imaj ve 60 eşzamanlı aktif sandbox |
| Desteklenen İşletim Sistemleri | Windows 11, 10, 8.1, 7, Windows Server (2022, 2019, 2016, 2012), Mac OS X |
| Desteklenen Dosya Formatları | exe, dll, doc, docx, xls, xlsx, ppt, pptx, pdf, zip, 7z, rar, ps1, js, vbs, jar, swf, hwp vb. (100+ format) |
| Form Faktörü & Kasa | 2U Standart 19" Rack-Mount Kasa (Genişlik: 48.2 cm, Derinlik: 75.5 cm, Yükseklik: 8.7 cm) |
| Ağ ve Yönetim Portları | 1x 10/100/1000 Base-T RJ45 Yönetim Portu + 3x 10/100/1000 Base-T RJ45 Veri Portu |
| Depolama & RAID | 2 x 4 TB 3.5 inç SATA Enterprise Disk (RAID 1 Ayna Yapılandırması) |
| Güç Kaynağı & Yedeklilik | 750W Çift Yedekli Redundant Güç Kaynağı (Hot-Swap Destekli, 100-240 VAC) |
| Sanal Dağıtım Desteği | Donanım cihazının yanı sıra VMware ESXi ve KVM Sanal Appliance Seçeneği |
| Merkezi Yönetim & Raporlama | Trend Vision One™, Trend Micro Apex Central (Control Manager) ve Açık REST API |
Endüstri Lideri Tehdit Tespiti ve Doğrulama
Deep Discovery platformu, dünyanın en zorlu bağımsız siber güvenlik testlerinde en yüksek doğruluk derecelerini elde etmiştir.
BDS Testlerinde %100 Tespit Oranı
NSS Labs Breach Detection Systems (BDS) testlerinde üst üste 5 yıl en yüksek kaçınma direnci ve %100 tespit başarısıyla "Önerilen" derecesi.
Gelişmiş Tehdit Savunması Sertifikası
Sıfırıncı gün kötü amaçlı yazılımlarını, hedefli istismarları ve karmaşık saldırı senaryolarını yakalamada eksiksiz ICSA ATD sertifikasyonu.
Gartner Peer Insights Müşteri Tercihi
Küresel kurumsal güvenlik liderlerinin kullanıcı değerlendirmelerinde yüksek müşteri memnuniyeti ve kanıtlanmış operasyonel ROI.
MITRE ATT&CK® Tam Uyum
Gelişmiş kalıcı tehditlerin (APT) tüm saldırı adımları, teknikleri ve taktikleriyle birebir eşleşen zengin telemetri ve adli bilişim analizi.
Sıkça Sorulan Sorular
Trend Micro™ Deep Discovery™ Analyzer hakkında en sık sorulan sorular ve teknik yanıtlar.
Ağınızı ve Sistemlerinizi Sıfırıncı Gün Tehditlerine Karşı Güçlendirin
Service One uzman güvenlik mühendisleri ile Trend Micro™ Deep Discovery™ Analyzer çözümünü kurumunuzda test edin; ücretsiz PoC ve demo için bize ulaşın.
Uzmanlarımızla Görüşün & Demo İsteyin →