Trend Micro Cloud One™ Container Security
Derlemeden Çalışma Zamanına: Docker, Kubernetes ve CI/CD İçin Eksiksiz Güvenlik
Bulut yerel uygulamalarınızı yazılım geliştirme aşamasından (DevSecOps) canlı üretim ortamına kadar her adımda koruyun. Açık kaynak bağımlılıkları (Snyk entegrasyonu), zafiyet taraması, kötü amaçlı yazılımlar, ifşa olmuş gizli anahtarlar (secrets) ve Kubernetes kabul denetimi (Admission Control) ile yalnızca onaylı ve güvenli konteynerlerin çalışmasını sağlayın.
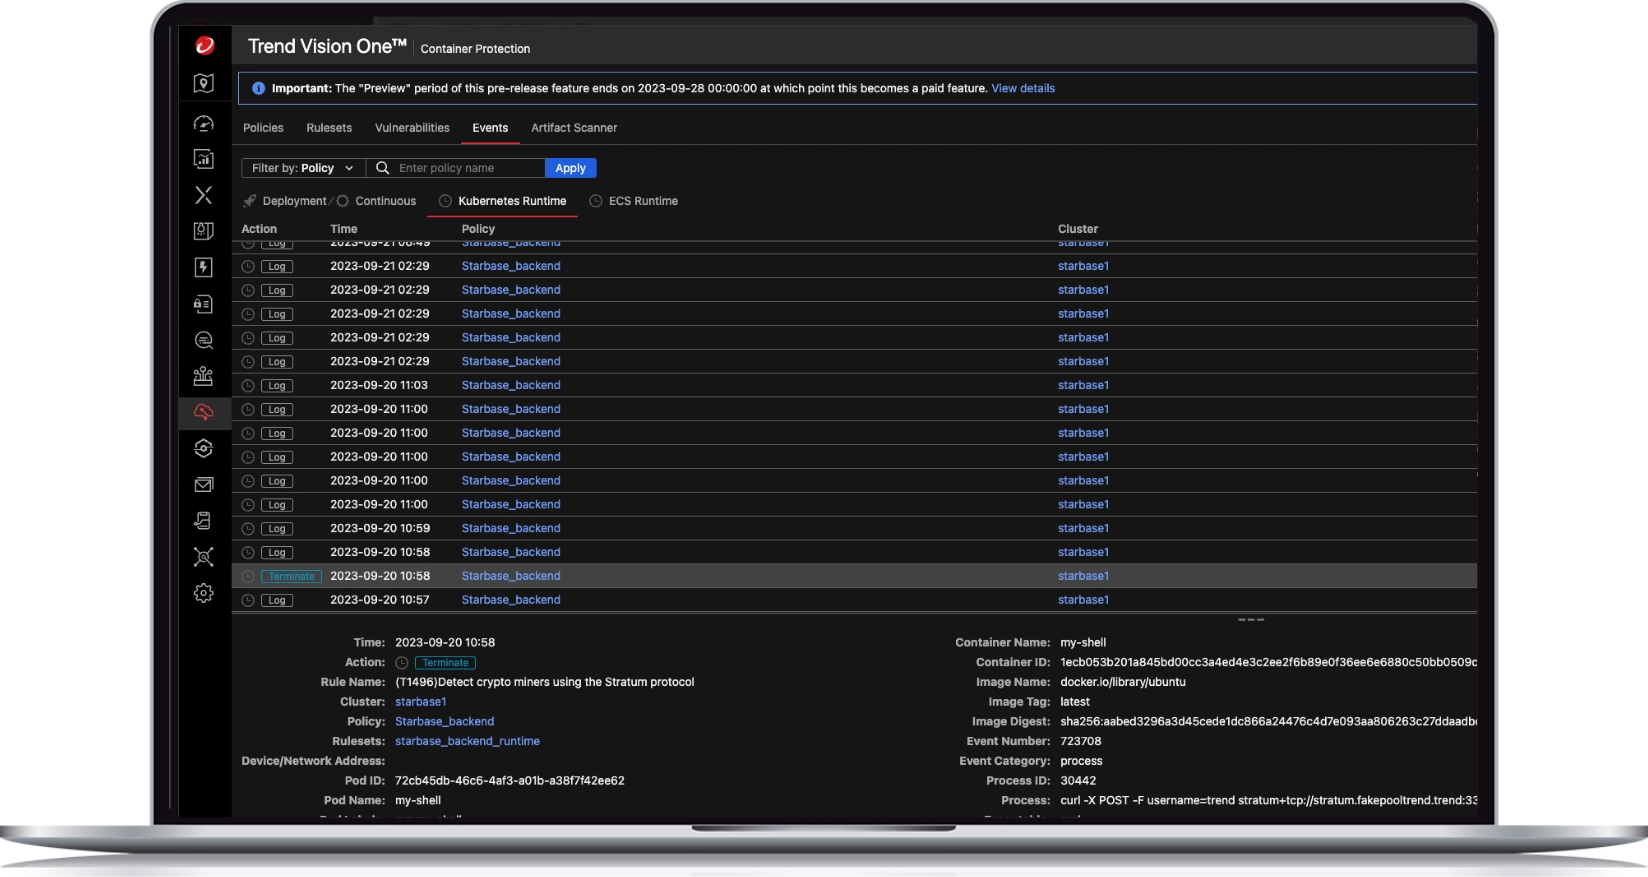
▲ Trend Vision One™ / Cloud One Container Protection Konsolu: Kubernetes Runtime Olayları, Kripto Madencilik Engelleme ve İmaj Zafiyet Taraması
Rakamlarla Trend Micro Konteyner Güvenliği
Geliştirici hızını kesmeden yazılım teslim döngülerine entegre edilen otomatik konteyner koruma sonuçları.
Zafiyet ve Secret Tespiti
İmaj katmanlarındaki CVE'leri, gömülü API anahtarlarını, özel sertifikaları ve şifreleri derleme aşamasında anında açığa çıkarır.
Geliştirme Döngüsü Gecikmesi
Jenkins, GitLab ve GitHub Actions hatlarına yerel API ve webhook'lar ile entegre olarak geliştirici hızını yavaşlatmadan arka planda tarama yapar.
İlke Tabanlı K8s Dağıtımı
Kubernetes Admission Controller sayesinde yalnızca temiz, imzalı ve şirket güvenlik politikasını karşılayan imajların çalışmasına izin verilir.
IDC & Gartner Pazar Lideri
Bulut iş yükü ve konteyner koruma pazarında dünya genelinde analistlerce tescillenmiş lider mimari ve en geniş ekosistem desteği.
Derlemeden Çalışma Zamanına: 3 Aşamalı Koruma Döngüsü
Güvenliği geliştirme sürecinin en soluna (Shift-Left) taşıyarak üretim ortamında sıfır sürprizle canlıya çıkın.
Erken Aşamada Güvenlik (Shift-Left)
Konteyner imajlarını henüz CI/CD derleme hattındayken katman katman paketinden çıkararak derinlemesine tarar. Güvenlik açıklarını üretime ulaşmadan giderir.
- ✓ İmaj katmanlarında kötü amaçlı yazılım analizi
- ✓ Snyk entegrasyonuyla açık kaynak kütüphane zafiyetleri
- ✓ API anahtarları, token'lar ve sızdırılmış parolalar (Secrets)
- ✓ Yanlış pozitifleri eleyen yama-katman korelasyonu
Kubernetes Kabul Denetimi (Admission Control)
Merkezi konteyner kabul denetleyicisi ile Kubernetes kümelerinize yalnızca taranmış, imzalanmış ve onaylanmış imajların pod olarak ayağa kalkmasını sağlar.
- ✓ Güvenlik politikasına uymayan imajların dağıtımını engelleme
- ✓ Ayrıcalıklı (privileged) konteyner yürütmelerini kısıtlama
- ✓ OPA Gatekeeper ve K8s Admission Webhook entegrasyonu
- ✓ İsim alanı (namespace) ve etiket bazlı esnek istisnalar
Çalışma Zamanı Koruması (Runtime Security)
Canlı çalışan konteynerlerde beklenmeyen davranış sapmalarını (drift), izinsiz komut yürütmelerini ve saldırı girişimlerini anlık olarak tespit edip izole eder.
- ✓ Konteyner sapması (drift) ve öğrenme modu ile davranış profili
- ✓ İzinsiz kripto madencilik (crypto miner) yazılımlarını durdurma
- ✓ MITRE ATT&CK eşleştirmeli gerçek zamanlı alarm akışı
- ✓ Pod ve konteyner trafiğinde ağ katmanı tehdit engelleme
Bulut Yerel Konteyner Ekosisteminiz İçin 9 Kritik Güvenlik Katmanı
Geliştiricilerin iş akışını bölmeden güvenlik ekiplerine tam denetim ve görünürlük sağlayan modern DevSecOps yetenekleri.
Katman Katman Derinlemesine Tarama
Konteyner imajının her katmanını ayrıştırarak zafiyetleri tespit eder. Yamalanmış katmanları savunmasız paketlerle ilişkilendirerek hatalı alarmları engeller.
Gizli Anahtar & Şifre (Secrets) Keşfi
İmaj içerisine unutulmuş API anahtarları, özel sertifikalar, SSH anahtarları ve veritabanı şifrelerini tarayarak yetkisiz erişim açıklarını önler.
Snyk Açık Kaynak Güvenlik Açığı Taraması
Snyk'in zengin açık kaynak zafiyet kütüphanesiyle entegre olarak Python, Node.js, Java ve Go paketlerindeki güvenlik açıklarını erkenden bildirir.
Kubernetes Admission Webhook
K8s API sunucusuyla konuşarak imaj dağıtım kurallarını zorunlu kılar. Taranmamış veya yüksek riskli imajların üretime geçişini anında bloke eder.
Konteyner Sapması (Drift Detection)
Konteynerin çalışmaya başladığı orijinal imaj durumundan sapan ikili dosya yüklemelerini veya komut çalıştırma denemelerini gerçek zamanlı yakalar.
Kripto Madencilik & Kötü Amaçlı Yazılım Engelleme
Konteyner ortamlarına sızan Stratum protokolü tabanlı kripto madencilik ajanlarını, ters kabuk (reverse shell) bağlantılarını ve fidye yazılımlarını durdurur.
Çoklu Kayıt Defteri (Registry) Desteği
Amazon ECR, Azure ACR, Google Artifact Registry, Docker Hub, Red Hat Quay, Harbor ve JFrog Artifactory depolarındaki imajları otomatik senkronize eder.
CI/CD Hatlarıyla Yerel Otomasyon
Jenkins, GitLab CI, GitHub Actions, CircleCI ve Azure DevOps için hazır eklentiler, REST API ve CLI araçlarıyla kod geliştirme döngüsüne entegre olur.
NIST, PCI-DSS & CIS Benchmark Uyumu
Konteyner ekosisteminiz için NIST SP 800-190 ve CIS Kubernetes Benchmark standartlarına hazır denetim günlükleri ve uyumluluk karnesi üretir.
Geleneksel Güvenlik ile Trend Micro Konteyner Koruması
Yalnızca imaj tarayan statik araçlar ile tüm yaşam döngüsünü koruyan bütünleşik platform arasındaki farklar.
| Güvenlik ve Operasyon Kapsamı | Temel Açık Kaynak Tarayıcılar | Cloud One Container Security | Vision One Platform XDR |
|---|---|---|---|
| CI/CD Derleme Hattı (Shift-Left) İmaj Taraması | ✓ | Gelişmiş Katman Analizi | Gelişmiş Katman Analizi |
| Snyk Destekli Açık Kaynak Kütüphane Zafiyetleri | — | ✓ | ✓ |
| Gizli Anahtar (API Keys / Secrets) Keşfi | Sınırlı | ✓ | ✓ |
| Kubernetes Admission Controller (İlke Denetimi) | — | ✓ | ✓ |
| Çalışma Zamanı (Runtime) Konteyner Sapma Tespiti | — | ✓ | ✓ |
| Kripto Madenci & Kötü Amaçlı Kod Engelleme | — | ✓ | ✓ |
| Çoklu Registry Otomasyonu (ECR, ACR, GCR, Harbor) | Manuel | ✓ | ✓ |
| MITRE ATT&CK Eşleştirmeli Çapraz Katman XDR | — | — | ✓ |
| Dağıtım ve Yönetim Modeli | Müşteri Yönetimli | Bulut Yerel SaaS | Birleşik XDR Platformu |
Analistlerin Değerlendirmesi: Bulut ve Konteyner Güvenliği
Global bağımsız araştırma kuruluşları, Trend Micro'nun hibrit bulut ve modern konteyner altyapılarındaki liderliğini onaylamaktadır.
IDC MarketScape
Küresel bulut iş yükü ve konteyner güvenliğinde açık ara 1 numara pazar payı lideri.
Gartner Magic Quadrant
Uç nokta ve bulut iş yükü koruma platformlarında 20 yıl üst üste Lider vizyon tescili.
MITRE Engenuity
Konteyner ve Linux düğümlerindeki gelişmiş saldırı tekniklerini %100 tespit ve engelleme.
Forrester Wave
Bulut iş yükü güvenliği (CWS), DevSecOps süreçleri ve API entegrasyonlarında güçlü puan.
Container Security Hakkında Sıkça Sorulan Sorular
CI/CD entegrasyonu, Kubernetes kabul denetimi, çalışma zamanı performansı ve desteklenen platformlar hakkında detaylar.
Trend Micro Container Security ile Bulut Yerel Uygulamalarınızı Koruyun
Docker ve Kubernetes ortamlarınız için en uygun konteyner güvenlik mimarisini belirlemek, canlı demo talep etmek ve uzman ekibimizden özel teklif almak için bizimle iletişime geçin.
Demo ve Teklif İsteyin →